至少 8 個字元、一個大寫字母、一個數字、一個特殊符號、一個象形文字、一個音符,再加上獨角獸的血。聽起來很熟悉吧;建立密碼時,大家都被這些荒謬的要求折騰過。為什麼要搞得這麼複雜?
人類的大腦演化成能在充滿雜訊的宇宙裡找出規律。就這麼簡單;如果我寫 :),你會看到一張笑臉,雖然那只是兩個點和一條弧線。你在只有兩個字元的地方找到了規律。反過來也一樣;如果我請你隨便編點東西,你很可能也會替它加上規律。
你的簽名一定有規律。你知道要畫哪些筆畫、按什麼順序,所以每次簽出來都差不多。現在試著簽一個完全隨機的簽名。你多半會讓手來回畫鋸齒,再畫幾個圓圈,而且幾乎總是朝同一個方向。
就像我們在上一篇文章看到的,安全取決於不可預測、難以猜中的東西。人類卻偏偏傾向產生相反的東西。我們得記住自己的密碼,所以得讓它好記。我們用生日、寵物的名字、最喜歡的藝人的名字,或者更糟,直接用 密碼 這種字。
所以在 2000 年代初期,資安專家為了避免這種情況,孤注一擲地決定強制規定一些增加複雜度的規則,像是大寫字母、數字和符號。他們知道駭客會先試最明顯的組合,所以比較複雜的密碼就比較難猜中。
一個字不夠
先從只有一個字的密碼開始。牛津詞典第二版收錄了 171,476 個現用英文字詞的完整詞條。母語人士認識的少得多,根據一項 2016 年的研究,大約 42,000 個;而根據語言學家 Paul Nation 的說法,日常對話裡大約 3,000 個詞族就涵蓋了九成五以上的內容。我們的計算就用最常見的 2,048 個字。對電腦來說這是個整數,因為 2,048 = 211,所以清單上每個字都可以用一個 11 位元的數字來代表。
電腦要花多久才能把它們全部試完?2026 年,資安公司 Hive Systems 租了 16 張 RTX 5090 顯示卡,測得對以 bcrypt 儲存的密碼每秒可試 138,675 次;bcrypt 就是上一篇提過、故意設計得很慢的那種演算法。[1]
171,476 個字   ≈ 1.2 秒
 42,000 個字   ≈ 0.3 秒
  2,048 個字   ≈ 0.01 秒
現在我們規定至少要有一個大寫字母、一個數字和一個特殊符號。實際上,大多數人會把大寫放在開頭,數字和符號放在最後,所以算式是這樣。
大寫     一律放開頭              1
數字     0 到 9 的數字          10
符號     鍵盤上的符號           32
順序     數字或符號在前          2

1 × 10 × 32 × 2 = 每個字 640 種
2,048 × 640 = 1,310,720   ≈ 9 秒
這些規則把一個 0.01 秒就會被破解的密碼,變成一個 9 秒會被破解的密碼。時間多了 640 倍,但對想闖進你帳號的人來說,等 9 秒根本沒差。
而且這還只是 Hive 的現代電腦。2004 年,美國國家標準暨技術研究院(NIST)在它的身分驗證指南裡建議混用小寫、大寫和符號時,那個年代的 Pentium 4 對 md5crypt 每秒可以試大約 10,000 組密碼;md5crypt 是當時許多系統用來處理密碼的雜湊。
1,310,720 ÷ 每秒 10,000 ≈ 2 分鐘
就算在當年,這些規則也擋不住什麼;一台家用電腦只要幾分鐘。
長的贏過怪的
我們已經看到複雜度能幫上多少忙。那長度呢?如果繼續用我們那份 2,048 個字的清單,每多加一個字,組合數就乘上 2,048。
1 個字    2,048                                ≈ 0.01 秒
2 個字    2,048^2 ≈ 4.2 × 10^6   (7 位數)     ≈ 30 秒
3 個字    2,048^3 ≈ 8.6 × 10^9   (10 位數)    ≈ 17 小時
4 個字    2,048^4 ≈ 1.8 × 10^13  (14 位數)    ≈ 4 年
對攻擊者來說,等 30 秒不算什麼。等 17 小時就得下點決心。但等 4 年,只有在他真的非要那組密碼不可時才說得通;而在這段時間裡,他大可去找更有效的方法拿到他想要的東西。
三個全小寫的字,就已經比一個帶大寫、數字和特殊符號的字撐得更久。大寫、數字和符號讓底數變大;多加幾個字則讓指數變大,而指數對結果的影響大得多。
你看,長密碼比複雜的密碼更安全,所以現在的標準已經不再強制要求大寫、數字或符號。從 2017 年起,NIST 就不建議強制要求這些混搭,從 2025 年起更禁止把它們設為必要條件。它現在要求的是長度,如果密碼是保護帳號的唯一手段,至少要 15 個字元。
2011 年,漫畫 xkcd #936 正好比較了這件事:一組複雜的密碼對上一組長的密碼。它用位元來衡量,就像衡量金鑰的大小一樣;每多一個位元,組合數就加倍。
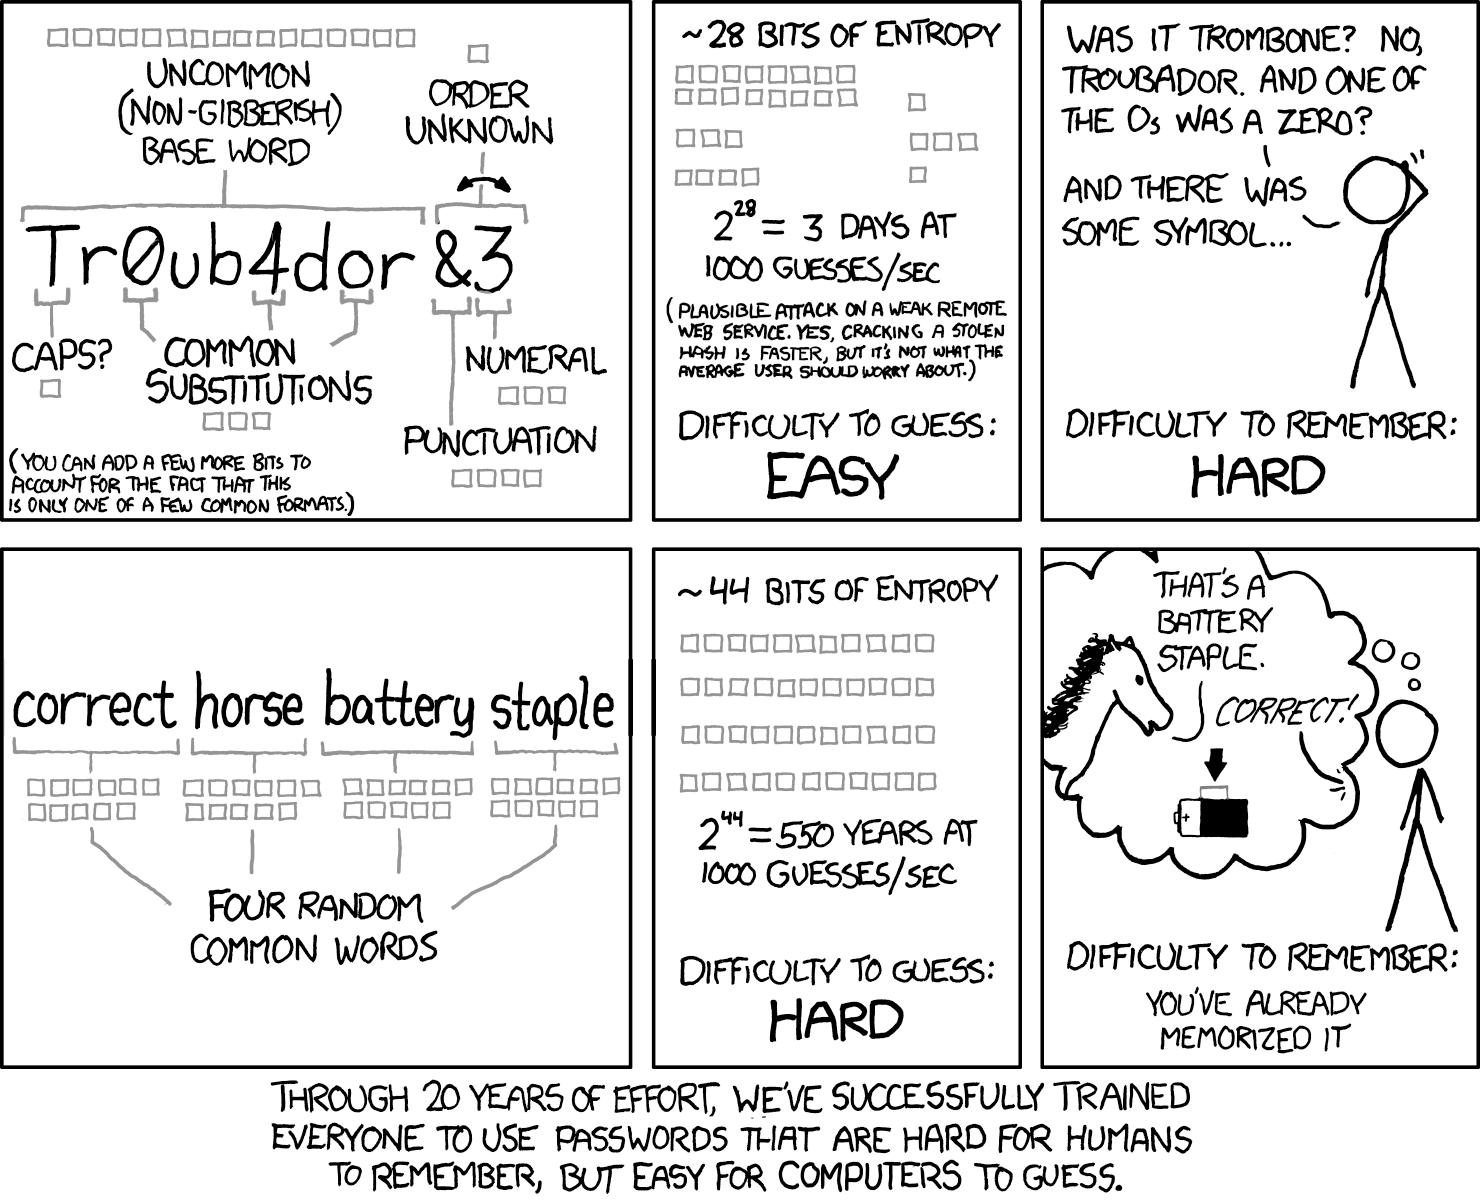
漫畫作者 Randall Munroe,xkcd #936,採 CC BY-NC 2.5 授權。翻譯:Pailebot Logbook。
漫畫翻譯
上排,Tr0ub4dor&3 拆成一個不常見的基礎字(16 位元)、是否大寫(1)、常見的替換(3)、一個標點符號(4)、一個數字(3)以及它們的順序(1),約 28 位元;以每秒一千次嘗試計算,228 要 3 天。這對防護薄弱的網路服務來說是可行的攻擊;破解偷來的雜湊會更快,但那不是一般使用者該擔心的事。難記(「是 trombone 嗎?不對,是 Troubador。其中一個 o 是零嗎?還有個符號……?」),好猜。
下排,四個隨機的常見字,各 11 位元,約 44 位元;以每秒一千次嘗試計算,244 要 550 年。難猜,而且要記住的話,你已經記住了(馬說:「那是電池釘書針。」「正確!」)。
最下方:「經過 20 年的努力,我們成功訓練大家使用對人類來說難記、對電腦來說卻好猜的密碼。」
第一組 Tr0ub4dor&3 看起來很隨機,但它是照人會用的方式組出來的:一個英文字 Troubador(吟遊詩人),加上幾個可預測的小把戲。Randall Munroe 給這個字 16 位元,就像它是從一份約 65,000 個不常見字的清單裡挑出來的(216 = 65,536)。
基礎字     Troubador   16 位元
大寫       T            1 位元
替換       0  4         3 位元
符號       &            4 位元
數字       3            3 位元
順序       &3           1 位元
                      ────────
                       28 位元
這是 2 億 6,800 萬種可能,用 Hive 的機器大約 32 分鐘。
漫畫的第二組密碼是四個英文字:correct(正確)、horse(馬)、battery(電池)和 staple(釘書針)。
correct horse battery staple
這組我們已經算過了。漫畫給每個字 11 位元,和我們 2,048 字清單裡的一個字一樣,因為 2,048 = 211。
correct   horse   battery   staple
  11    +  11   +   11    +   11    = 44 位元
用 Hive 的機器            ≈ 4 年
四年聽起來好像很久,但電腦會進步。我們看過,那個帶大寫、數字和符號的字,從 2004 年的 2 分鐘縮短到今天的 9 秒,快了大約 14 倍。如果未來 20 年再進步一次這麼多,那 4 年就會降到大約 3.5 個月。
字數一多,就長得非常快;電子前哨基金會(EFF)建議用六個字,從一份 7,776 個字的清單裡挑,以 Hive 的速度大約撐得了 500 億年,前提是那些字是隨機挑出來的。但如果不是字,而是隨機挑選的 28 個可輸入字元,也就是和這句片語一樣多的字元呢?
correct   horse   battery   staple
   7    +   5   +    7    +   6     = 25 個字母
                       + 3 個空格   = 28 個字元

26 個小寫 + 26 個大寫
+ 10 個數字 + 32 個符號 + 1 個空格
= 95 個字元 ≈ 每個 6.57 位元

28 × 6.57 ≈ 184 位元
用 Hive 的機器            ≈ 5 × 10^42 年(43 位數)
多了 140 位元,組合數大約多 1.4 × 1042 倍,一個 43 位數的數字。那如果是完全隨機的位元,不限於能輸入的字元呢?電腦把每個字元存成一個 8 位元的位元組。
28 個字元 × 8 位元 = 224 位元
用 Hive 的機器            ≈ 6 × 10^54 年(55 位數)
再多 40 位元,又多了一兆倍。在這兩種情況下,就算電腦快 14 倍也改變不了什麼;兩個時間都還是遠遠超過宇宙的年齡,大約 138 億年。
讓電腦來想
一句長片語很安全,但我們需要多少句?根據 NordPass 的資料,2026 年一個人大約要管理 120 組個人密碼和 67 組工作密碼。它們全都應該不一樣。還記得墨西哥電信公司 Telcel 用明文把我的密碼寄給我嗎?如果你重複使用密碼,只要有一個服務犯下這樣的錯,攻擊者就能進入你所有的帳號。
誰記得住 120 句不同的片語?我們知道自己記得住電影對白、詩和歌詞,但記得住是因為它們有規律,而且我們會一再重複。你最喜歡的歌已經聽過好幾百次,但密碼你不會那麼常打,除非你是 Linux 使用者,每次用 sudo 都要在終端機裡輸入。
所以值得用密碼管理器。它保管你所有的密碼,你只需要記住一組,就是管理器本身的那組。
既然管理器會替你記,何必存好記的片語?我們已經看到,隨機字元比片語安全得多;問題只在於我們記不住。所以,善用管理器最好的方式,就是讓它產生完全隨機的密碼,就算一點也記不住也沒關係。
你每天都在用完全隨機的 128 或 256 位元金鑰,而且沒有一把是你選的。為了讓你有點概念,拿它們和可輸入的字元比一比。
128 位元   2^128 ≈ 3.4 × 10^38(39 位數)
           95^20 ≈ 3.6 × 10^39(40 位數)   →  20 個字元

256 位元   2^256 ≈ 1.2 × 10^77(78 位數)
           95^39 ≈ 1.4 × 10^77(78 位數)   →  39 個字元
你得隨機打出 20 或 39 個字元,才比得上它們。
當你用 HTTPS 進入一個網站,你的瀏覽器和伺服器會在彼此之間約定一把 128 或 256 位元的金鑰。它和連到同一台伺服器的其他瀏覽器用的都不一樣,而且每次連線都會換一把新的。[2]如果有人在半路攔截資料,就得猜出這把金鑰。就算 Hive 的機器改成試金鑰而不是試密碼,128 位元的金鑰也要花上宇宙年齡的大約 7 億倍,256 位元的則超過 1047 倍。[3]
當你連上一個 WPA2 的 Wi-Fi,你可能輸入了密碼、掃了 QR 碼,或按了 WPS 按鈕。但加密你訊息的並不是那組密碼。連線時,你的裝置和路由器各自挑一個 256 位元的隨機數,再用這兩個數和密碼,算出一把只屬於你們兩個的 128 位元金鑰。[4]網路上的其他裝置有同一組密碼,卻沒有這把金鑰。
當你重新啟動手機,它會先要你輸入 6 位數的 PIN 碼,才讓你用指紋或臉部解鎖。這幾個數字並不是加密你資料的金鑰。在現代手機上,你的 PIN 碼會和燒錄在這支手機安全晶片裡的一把隨機金鑰結合;那是一顆專門處理密碼學的晶片,保護你資料的 256 位元金鑰就是這樣產生的。[5]就算有人把你所有的資料複製到另一台電腦,光靠 PIN 碼也解密不了;他還需要你手機的安全晶片,而你的手機會限制嘗試次數。這些金鑰,我們會在另一篇文章再談。
不用密碼
看完這些,答案很清楚:你根本不該自己決定密碼,所以趨勢是把它們淘汰掉。通行金鑰(passkeys)也是同樣的想法。你的裝置隨機產生一對金鑰,通常是 256 位元;私鑰留在你身邊,網站只保存公鑰。登入時,網站送出一個挑戰,你的裝置把它簽名。你一定用過:網站顯示一個 QR 碼,你用手機一掃就登入了,完全不用輸入密碼。
要使用這把金鑰,只要一個簡短的 PIN 碼、你的指紋、你的臉、手機的解鎖圖形,或是一把用 USB 或 NFC 連接的實體金鑰就夠了。Windows Hello 的 PIN 碼也一樣;它不會在任何伺服器上驗證,而是在你電腦的安全晶片 TPM 裡就地使用,用來取得那把長金鑰。
很多公司已經提供不用密碼的登入方式。從 2025 年起,新的 Microsoft 帳號不再有密碼;Google 從 2023 年起把通行金鑰設為預設選項;OpenAI 也在 2026 年推出進階安全選項,拿掉 ChatGPT 的密碼,改用通行金鑰或實體金鑰。它們都押注在自動產生的長金鑰上,而為了確認登入的是你本人,它們會用多重要素驗證;這部分我們下一篇再談。
參考資料
- Oxford Dictionaries. “How many words are there in the English language?”(2018 年 2 月 7 日的封存副本). https://web.archive.org/web/20180207121017/https://en.oxforddictionaries.com/explore/how-many-words-are-there-in-the-english-language
- Brysbaert、Stevens、Mandera 與 Keuleers. “How Many Words Do We Know? Practical Estimates of Vocabulary Size Dependent on Word Definition, the Degree of Language Input and the Participant’s Age”. Frontiers in Psychology 7, 1116 (2016). https://pmc.ncbi.nlm.nih.gov/articles/PMC4965448
- Nation, I. S. P. “How Large a Vocabulary Is Needed for Reading and Listening?”. Canadian Modern Language Review 63(1), 59–81 (2006). https://www.wgtn.ac.nz/__data/assets/pdf_file/0018/1626120/2006-How-large-a-vocab.pdf
- Hive Systems. “The 2026 Password Table Is Here: How Fast Can a Hacker Crack Your Password?”(2026 年 7 月 14 日). https://www.hivesystems.com/blog/are-your-passwords-in-the-green
- Burr、Dodson 與 Polk. NIST SP 800-63: Electronic Authentication Guideline,1.0.1 版(2004 年 9 月). https://csrc.nist.gov/pubs/sp/800/63/upd1/final
- Openwall. “John the Ripper 1.7.1”(附效能測試的公告,2006 年 5 月 11 日). https://www.openwall.com/lists/announce/2006/05/11/1
- Tezcan, C. “Optimization of Advanced Encryption Standard on Graphics Processing Units”. IEEE Access 9 (2021). https://open.metu.edu.tr/bitstream/handle/11511/90722/2021-646.pdf
- Planck Collaboration. “Planck 2018 results. VI. Cosmological parameters”. Astronomy & Astrophysics 641, A6 (2020). https://arxiv.org/abs/1807.06209
- Munroe, R. “Password Strength”. xkcd #936(2011 年 8 月 10 日)。圖片採 CC BY-NC 2.5 授權. https://xkcd.com/936/
- Bonneau, J. “EFF’s New Wordlists for Random Passphrases”. Electronic Frontier Foundation(2016 年 7 月 19 日). https://www.eff.org/deeplinks/2016/07/new-wordlists-random-passphrases
- NIST. SP 800-63B: Digital Identity Guidelines, Authentication and Lifecycle Management(2017 年 6 月). https://pages.nist.gov/800-63-3/sp800-63b.html
- NIST. SP 800-63B-4: Digital Identity Guidelines, Authentication and Authenticator Management (2025). https://pages.nist.gov/800-63-4/sp800-63b.html
- NordPass. “How many passwords does the average person have?” (2026). https://nordpass.com/blog/how-many-passwords-does-average-person-have/
- Rescorla, E. RFC 8446: The Transport Layer Security (TLS) Protocol Version 1.3 (2018). https://www.rfc-editor.org/info/rfc8446
- Frankel、Eydt、Owens 與 Scarfone. NIST SP 800-97: Establishing Wireless Robust Security Networks, A Guide to IEEE 802.11i(2007 年 2 月). https://csrc.nist.gov/pubs/sp/800/97/final
- Apple. Apple Platform Security,“Secure Enclave” 與 “Passcodes and passwords” 章節. https://support.apple.com/guide/security/secure-enclave-sec59b0b31ff/web
- Android Open Source Project. File-based encryption. https://source.android.com/docs/security/features/encryption/file-based
- Microsoft Security Blog. “Pushing passkeys forward: Microsoft’s latest updates for simpler, safer sign-ins”(2025 年 5 月 1 日). https://www.microsoft.com/en-us/security/blog/2025/05/01/pushing-passkeys-forward-microsofts-latest-updates-for-simpler-safer-sign-ins/
- Google. “Passkeys are now enabled by default for Google users”(2023 年 10 月 10 日). https://blog.google/innovation-and-ai/technology/safety-security/passkeys-default-google-accounts/
- OpenAI. “Introducing Advanced Account Security”(2026 年 4 月 30 日). https://openai.com/index/advanced-account-security/
- FIDO Alliance. Passkeys. https://fidoalliance.org/passkeys/
- Microsoft. Windows Hello 企業版常見問題集. https://learn.microsoft.com/zh-tw/windows/security/identity-protection/hello-for-business/faq
以這個速度自行計算,假設攻擊者會試遍所有組合;平均而言,試到一半就會猜中。2004 年的時間,採用 Openwall 在 2006 年公布的數據:3.2 GHz Pentium 4 Xeon 對 md5crypt 每秒 10,106 次嘗試。如果網站用的是快速雜湊而不是 bcrypt,所有時間都會大幅縮短。 ↩︎
RFC 8446: The Transport Layer Security (TLS) Protocol Version 1.3,第 2 節與第 7 節。在 TLS 1.3 中,每次連線都會衍生出自己的金鑰. https://www.rfc-editor.org/info/rfc8446 ↩︎
我們自己的估算。試加密金鑰不會用到 bcrypt,所以速度和 Hive 試密碼時不一樣。一項 2021 年的研究在一張 RTX 2070 Super 顯示卡上,測得每秒約 58 億把 AES-128 金鑰。RTX 5090 的運算能力約是它的 12 倍,所以 Hive 的 16 張卡每秒大約能試一兆把金鑰。以宇宙年齡約 138 億年計算,2128 把金鑰約需這個年齡的 7 × 10⁸ 倍,2256 把則約需 2 × 1047 倍。 ↩︎
NIST SP 800-97, Establishing Wireless Robust Security Networks, A Guide to IEEE 802.11i(2007),WPA2 金鑰階層的章節. https://csrc.nist.gov/pubs/sp/800/97/final ↩︎
Apple, Apple Platform Security,“Secure Enclave” 與 “Passcodes and passwords” 章節,https://support.apple.com/guide/security/secure-enclave-sec59b0b31ff/web 與 https://support.apple.com/guide/security/passcodes-and-passwords-sec20230a10d/web。Android Open Source Project, File-based encryption,https://source.android.com/docs/security/features/encryption/file-based。 ↩︎