Au moins 8 caractères, une majuscule, un chiffre, un caractère spécial, un hiéroglyphe, une note de musique et le sang d’une licorne. Ça te dit sûrement quelque chose ; on s’est tous battus avec des exigences ridicules en créant un mot de passe. Pourquoi tant de complications ?
L’esprit humain a évolué pour trouver des motifs dans un univers bruyant. C’est aussi simple que ça ; si j’écris :), tu verras un visage qui sourit, alors que ce ne sont que deux points et une ligne courbe. Tu as trouvé un motif là où il n’y avait que deux caractères. Et dans l’autre sens, c’est pareil ; si je te demande d’inventer quelque chose, il y a de fortes chances que tu y mettes aussi un motif.
Ta signature a sûrement un motif. Tu sais quels traits faire et dans quel ordre, et c’est pour ça qu’elle ressemble à chaque fois. Maintenant, essaie de faire une signature complètement au hasard. Tu finiras très probablement par bouger la main en zigzag et par tracer des cercles, presque toujours dans le même sens.
Comme on l’a vu dans la publication précédente, la sécurité dépend d’éléments imprévisibles et difficiles à deviner. Les humains ont tendance à produire le contraire. On doit se souvenir de notre mot de passe, alors on le rend facile à retenir. On utilise notre date de naissance, le nom de notre animal, celui de notre artiste préféré ou, pire encore, des mots comme motdepasse.
C’est pour ça qu’au début des années 2000, dans une tentative désespérée de l’éviter, les experts en cybersécurité ont décidé d’exiger des règles qui ajoutent de la complexité, comme des majuscules, des chiffres et des symboles. Ils savaient que les pirates essaieraient d’abord l’évidence, alors un mot de passe plus complexe serait plus difficile à trouver.
Un seul mot ne suffit pas
Commençons par un mot de passe d’un seul mot. La deuxième édition du dictionnaire Oxford contient des entrées pour 171 476 mots en usage en anglais. Un locuteur natif en connaît beaucoup moins, environ 42 000 selon une étude de 2016, et dans une conversation, environ 3 000 familles de mots couvrent plus de 95 % de ce qu’il dit, d’après le linguiste Paul Nation. Pour nos calculs, on prendra les 2 048 plus courants. C’est un nombre rond pour un ordinateur, car 2 048 = 211, donc chaque mot de la liste peut être identifié par un nombre de 11 bits.
Combien de temps faut-il à un ordinateur pour les essayer ? En 2026, Hive Systems, une entreprise de cybersécurité, a loué 16 cartes graphiques RTX 5090 et a mesuré 138 675 essais par seconde contre des mots de passe stockés avec bcrypt, l’un de ces algorithmes lents exprès dont on a parlé la dernière fois.[1]
171 476 mots   ≈ 1,2 seconde
 42 000 mots   ≈ 0,3 seconde
  2 048 mots   ≈ 0,01 seconde
Maintenant, exigeons au moins une majuscule, un chiffre et un caractère spécial. En pratique, la plupart des gens mettent la majuscule au début et le chiffre et le symbole à la fin, alors le calcul donne ceci.
majuscule   toujours au début            1
chiffre     chiffres de 0 à 9           10
symbole     symboles du clavier         32
ordre       chiffre ou symbole d’abord   2

1 × 10 × 32 × 2 = 640 par mot
2 048 × 640 = 1 310 720   ≈ 9 secondes
Toutes ces règles ont transformé un mot de passe qui tombait en 0,01 seconde en un mot de passe qui tombe en 9. C’est 640 fois plus long, mais pour quelqu’un qui veut entrer dans ton compte, attendre 9 secondes ne change rien.
Et encore, c’est avec l’ordinateur moderne de Hive. En 2004, quand le NIST, l’institut de normalisation des États-Unis, proposait dans son guide d’authentification de mélanger minuscules, majuscules et symboles, un Pentium 4 de l’époque essayait environ 10 000 mots de passe par seconde contre md5crypt, le hachage de mots de passe de nombreux systèmes de cette époque.
1 310 720 ÷ 10 000 par seconde ≈ 2 minutes
Même à l’époque, ce n’était pas un obstacle ; il suffisait de quelques minutes à un ordinateur personnel.
Le long l’emporte sur le bizarre
On a vu à quel point la complexité aide. Et la longueur ? Si on garde notre liste de 2 048 mots, chaque mot ajouté multiplie les combinaisons par 2 048.
1 mot    2 048                                 ≈ 0,01 s
2 mots   2 048^2 ≈ 4,2 × 10^6   (7 chiffres)    ≈ 30 secondes
3 mots   2 048^3 ≈ 8,6 × 10^9   (10 chiffres)   ≈ 17 heures
4 mots   2 048^4 ≈ 1,8 × 10^13  (14 chiffres)   ≈ 4 ans
Pour un attaquant, attendre 30 secondes, ce n’est rien. Attendre 17 heures demande déjà de l’engagement. Mais attendre 4 ans n’a de sens que s’il a vraiment besoin de ce mot de passe, et pendant tout ce temps, il pourrait chercher un moyen plus efficace d’obtenir ce qu’il veut.
Trois mots tout en minuscules résistent déjà plus longtemps qu’un seul mot avec une majuscule, un chiffre et un caractère spécial. La majuscule, le chiffre et le symbole agrandissent la base ; ajouter des mots agrandit l’exposant, et l’exposant change bien plus le résultat.
Comme tu le vois, un mot de passe long est plus sûr qu’un mot de passe complexe, et c’est pour ça que les normes actuelles n’exigent plus de majuscules, de chiffres ni de symboles. Depuis 2017, le NIST déconseille d’exiger ces mélanges, et depuis 2025, il interdit de les rendre obligatoires. Ce qu’il demande maintenant, c’est de la longueur, au moins 15 caractères si le mot de passe est la seule chose qui protège le compte.
En 2011, la bande dessinée xkcd #936 a comparé exactement ça, un mot de passe complexe contre un long. Elle les a mesurés en bits, comme on mesure la taille d’une clé ; chaque bit ajouté double les combinaisons.
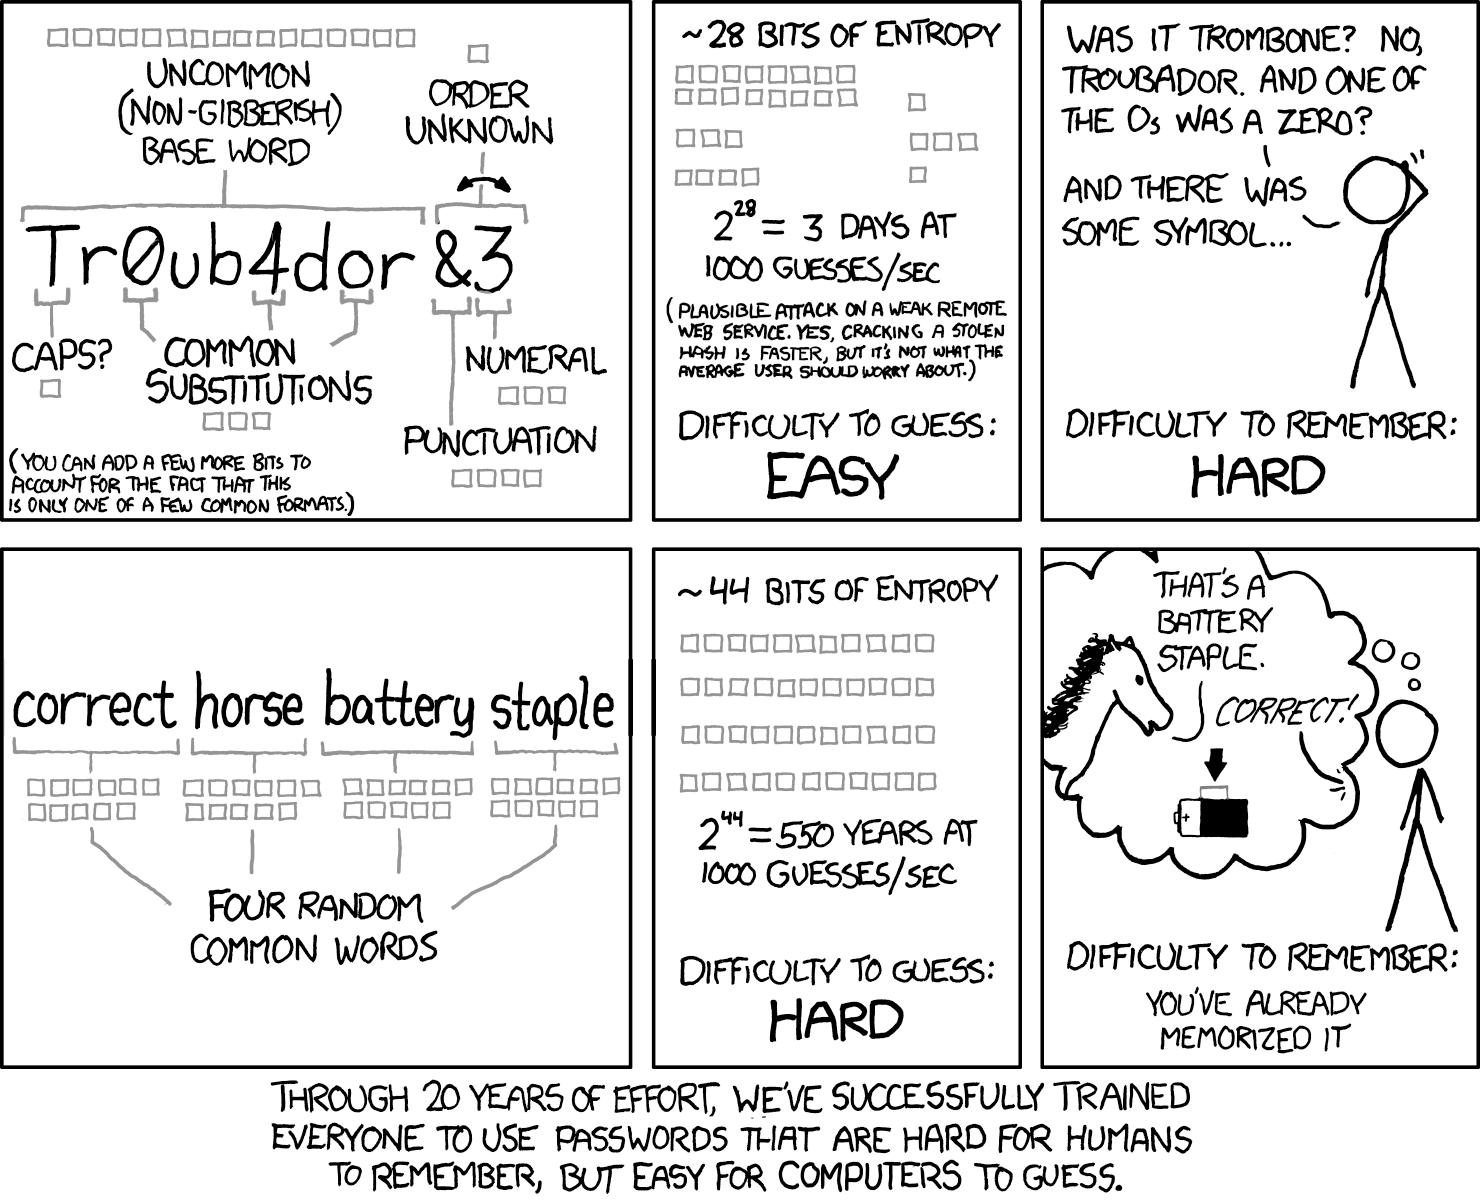
Bande dessinée de Randall Munroe, xkcd #936, sous licence CC BY-NC 2.5. Traduction de Pailebot Logbook.
Traduction de la bande dessinée
En haut, Tr0ub4dor&3 se décompose en un mot de base peu courant (16 bits), majuscule ou non (1), substitutions courantes (3), un signe de ponctuation (4), un chiffre (3) et leur ordre (1), environ 28 bits ; à mille essais par seconde, 228 font 3 jours. C’est une attaque plausible contre un service web faible ; casser un hachage volé est plus rapide, mais ce n’est pas ce qui devrait inquiéter l’utilisateur moyen. Difficile à retenir (« C’était trombone ? Non, Troubador. Et un des o était un zéro ? Et il y avait un symbole… ? »), facile à deviner.
En bas, quatre mots courants au hasard, de 11 bits chacun, environ 44 bits ; à mille essais par seconde, 244 font 550 ans. Difficile à deviner, et pour s’en souvenir, tu l’as déjà retenue (« C’est une agrafe de pile », dit le cheval. « Correct ! »).
En bas de page, « Après 20 ans d’efforts, nous avons réussi à apprendre à tout le monde à utiliser des mots de passe difficiles à retenir pour les humains, mais faciles à deviner pour les ordinateurs ».
Le premier, Tr0ub4dor&3, a l’air aléatoire, mais il est construit comme le construirait une personne, avec Troubador (troubadour), un mot anglais, et quelques astuces prévisibles. Randall Munroe donne 16 bits à ce mot, comme s’il venait d’une liste d’environ 65 000 mots peu courants (216 = 65 536).
mot de base     Troubador   16 bits
majuscule       T            1 bit
substitutions   0  4         3 bits
symbole         &            4 bits
chiffre         3            3 bits
ordre           &3           1 bit
                           ────────
                            28 bits
Ça fait 268 millions de possibilités, environ 32 minutes avec la machine de Hive.
Le second mot de passe de la bande dessinée, ce sont quatre mots anglais, correct (correct), horse (cheval), battery (pile) et staple (agrafe).
correct horse battery staple
Celui-là, on l’a déjà calculé. La bande dessinée donne 11 bits à chaque mot, autant que vaut un mot de notre liste de 2 048, car 2 048 = 211.
correct   horse   battery   staple
  11    +  11   +   11    +   11    = 44 bits
avec la machine de Hive  ≈ 4 ans
Quatre ans peuvent sembler beaucoup, mais les ordinateurs s’améliorent. On a vu que le mot avec majuscule, chiffre et symbole est passé de 2 minutes en 2004 à 9 secondes aujourd’hui, environ 14 fois plus vite. Si ce bond se répète dans les 20 prochaines années, ces 4 ans tomberaient à environ 3,5 mois.
Avec plus de mots, ça grimpe très vite ; l’Electronic Frontier Foundation en recommande six tirés d’une liste de 7 776, qui à la vitesse de Hive résisteraient environ 50 milliards d’années, à condition que les mots soient tirés au hasard. Mais si, au lieu de mots, c’étaient 28 caractères tapables choisis au hasard, autant que la phrase en compte ?
correct   horse   battery   staple
   7    +   5   +    7    +   6     = 25 lettres
                       + 3 espaces  = 28 caractères

26 minuscules + 26 majuscules
+ 10 chiffres + 32 symboles + 1 espace
= 95 caractères ≈ 6,57 bits chacun

28 × 6,57 ≈ 184 bits
avec la machine de Hive  ≈ 5 × 10^42 ans (43 chiffres)
Ça fait 140 bits de plus, environ 1,4 × 1042 fois plus de combinaisons, un nombre de 43 chiffres. Et si c’étaient des bits complètement aléatoires, sans se limiter à ce qu’on peut taper ? Un ordinateur stocke chaque caractère dans un octet de 8 bits.
28 caractères × 8 bits = 224 bits
avec la machine de Hive  ≈ 6 × 10^54 ans (55 chiffres)
Encore 40 bits, mille milliards de fois plus. Dans ces deux cas, même un ordinateur 14 fois plus rapide ne change rien ; les deux durées restent bien supérieures à l’âge de l’univers, environ 13,8 milliards d’années.
Que l’ordinateur l’invente
Une longue phrase est sûre, mais combien nous en faut-il ? D’après NordPass, en 2026, une personne gère environ 120 mots de passe personnels et 67 professionnels. Ils devraient tous être différents. Tu te souviens que Telcel, l’opérateur mobile mexicain, m’a envoyé mon mot de passe en clair ? Si tu réutilises tes mots de passe, il suffit qu’un seul service commette une erreur comme celle-là pour que l’attaquant entre dans tous tes comptes.
Qui peut retenir 120 phrases différentes ? On sait qu’on peut retenir des dialogues de films, des poèmes et des paroles de chansons, mais on les retient parce qu’ils ont un motif et qu’en plus on les répète. Tu as entendu ta chanson préférée des centaines de fois, mais un mot de passe, tu ne le tapes pas si souvent, sauf si tu utilises Linux et que tu le tapes dans le terminal chaque fois que tu lances sudo.
C’est pour ça qu’un gestionnaire de mots de passe vaut le coup. Il garde tous tes mots de passe et tu n’as à en retenir qu’un, celui du gestionnaire.
Et si le gestionnaire s’en souvient pour toi, à quoi bon garder des phrases faciles à retenir ? On a vu que les caractères aléatoires sont bien plus sûrs qu’une phrase ; le problème, c’est qu’on ne pouvait pas les retenir. Alors la meilleure façon de profiter d’un gestionnaire, c’est de le laisser générer des mots de passe complètement aléatoires, même s’ils sont impossibles à retenir.
Tous les jours, tu utilises des clés de 128 ou 256 bits complètement aléatoires, et tu n’en as choisi aucune. Pour te donner une idée, compare-les avec des caractères tapables.
128 bits   2^128 ≈ 3,4 × 10^38 (39 chiffres)
           95^20 ≈ 3,6 × 10^39 (40 chiffres)   →  20 caractères

256 bits   2^256 ≈ 1,2 × 10^77 (78 chiffres)
           95^39 ≈ 1,4 × 10^77 (78 chiffres)   →  39 caractères
Il faudrait taper 20 ou 39 caractères au hasard pour les égaler.
Quand tu vas sur un site en HTTPS, ton navigateur et le serveur se mettent d’accord entre eux sur une clé de 128 ou 256 bits. Elle est différente de celle qu’utilisent les autres navigateurs connectés au même serveur, et chaque connexion en inaugure une nouvelle.[2] Si quelqu’un intercepte les données en chemin, il devrait deviner cette clé. Même si la machine de Hive se mettait à essayer des clés au lieu de mots de passe, une clé de 128 bits lui prendrait environ 700 millions de fois l’âge de l’univers, et une de 256 bits, plus de 1047 fois.[3]
Quand tu te connectes à un Wi-Fi en WPA2, tu as peut-être tapé un mot de passe, scanné un QR code ou appuyé sur le bouton WPS. Mais ce mot de passe n’est pas celui qui chiffre tes messages. À la connexion, ton appareil et le routeur choisissent chacun un nombre aléatoire de 256 bits et, avec eux et le mot de passe, calculent une clé de 128 bits rien que pour vous deux.[4] Les autres appareils du réseau ont le même mot de passe, mais pas cette clé.
Quand tu redémarres ton téléphone, il te demande ton code PIN à 6 chiffres avant de te laisser utiliser ton empreinte ou ton visage. Ces chiffres ne sont pas la clé qui chiffre tes données. Sur un téléphone moderne, ton PIN se combine avec une clé aléatoire gravée dans la puce de sécurité de ce téléphone, une puce dédiée à la cryptographie, et c’est de là que sort la clé de 256 bits qui protège tes données.[5] Même si quelqu’un copiait toutes tes données sur un autre ordinateur, il ne pourrait pas les déchiffrer avec le PIN seul ; il lui faudrait aussi la puce de sécurité de ton téléphone, et ton téléphone limite les tentatives. On reparlera de ces clés dans une autre publication.
Sans mot de passe
Après tout ça, une chose est claire : tu ne devrais même pas avoir à décider de tes mots de passe, et c’est pour ça que la tendance est de les supprimer. Les passkeys suivent la même idée. Ton appareil génère au hasard une paire de clés, généralement de 256 bits ; la privée reste avec toi et le site ne garde que la publique. Pour te connecter, le site envoie un défi et ton appareil le signe. Tu les as sûrement déjà utilisées ; c’est quand un site t’affiche un QR code, que tu le scannes avec ton téléphone et que tu es connecté, sans taper aucun mot de passe.
Pour utiliser cette clé, il suffit d’un PIN court, de ton empreinte, de ton visage, du schéma de ton téléphone ou d’une clé physique USB ou NFC. Le PIN de Windows Hello fonctionne de la même façon ; il n’est vérifié sur aucun serveur, il est utilisé localement dans la puce de sécurité de ton ordinateur, le TPM, pour obtenir la longue clé.
Beaucoup d’entreprises proposent déjà de se connecter sans mot de passe. Depuis 2025, les nouveaux comptes Microsoft n’ont plus de mot de passe ; Google propose les passkeys par défaut depuis 2023, et en 2026, OpenAI a ajouté une option de sécurité avancée qui retire le mot de passe de ChatGPT et le remplace par des passkeys ou des clés physiques. Toutes misent sur de longues clés générées automatiquement, et pour confirmer que c’est bien toi, elles utilisent l’authentification multifacteur, dont on parlera dans la prochaine publication.
Références
- Oxford Dictionaries. « How many words are there in the English language? » (copie archivée du 7 février 2018). https://web.archive.org/web/20180207121017/https://en.oxforddictionaries.com/explore/how-many-words-are-there-in-the-english-language
- Brysbaert, Stevens, Mandera et Keuleers. « How Many Words Do We Know? Practical Estimates of Vocabulary Size Dependent on Word Definition, the Degree of Language Input and the Participant’s Age ». Frontiers in Psychology 7, 1116 (2016). https://pmc.ncbi.nlm.nih.gov/articles/PMC4965448
- Nation, I. S. P. « How Large a Vocabulary Is Needed for Reading and Listening? ». Canadian Modern Language Review 63(1), 59–81 (2006). https://www.wgtn.ac.nz/__data/assets/pdf_file/0018/1626120/2006-How-large-a-vocab.pdf
- Hive Systems. « The 2026 Password Table Is Here: How Fast Can a Hacker Crack Your Password? » (14 juillet 2026). https://www.hivesystems.com/blog/are-your-passwords-in-the-green
- Burr, Dodson et Polk. NIST SP 800-63: Electronic Authentication Guideline, version 1.0.1 (septembre 2004). https://csrc.nist.gov/pubs/sp/800/63/upd1/final
- Openwall. « John the Ripper 1.7.1 » (annonce avec benchmarks, 11 mai 2006). https://www.openwall.com/lists/announce/2006/05/11/1
- Tezcan, C. « Optimization of Advanced Encryption Standard on Graphics Processing Units ». IEEE Access 9 (2021). https://open.metu.edu.tr/bitstream/handle/11511/90722/2021-646.pdf
- Planck Collaboration. « Planck 2018 results. VI. Cosmological parameters ». Astronomy & Astrophysics 641, A6 (2020). https://arxiv.org/abs/1807.06209
- Munroe, R. « Password Strength ». xkcd #936 (10 août 2011). Image sous licence CC BY-NC 2.5. https://xkcd.com/936/
- Bonneau, J. « EFF’s New Wordlists for Random Passphrases ». Electronic Frontier Foundation (19 juillet 2016). https://www.eff.org/deeplinks/2016/07/new-wordlists-random-passphrases
- NIST. SP 800-63B: Digital Identity Guidelines, Authentication and Lifecycle Management (juin 2017). https://pages.nist.gov/800-63-3/sp800-63b.html
- NIST. SP 800-63B-4: Digital Identity Guidelines, Authentication and Authenticator Management (2025). https://pages.nist.gov/800-63-4/sp800-63b.html
- NordPass. « How many passwords does the average person have? » (2026). https://nordpass.com/blog/how-many-passwords-does-average-person-have/
- Rescorla, E. RFC 8446: The Transport Layer Security (TLS) Protocol Version 1.3 (2018). https://www.rfc-editor.org/info/rfc8446
- Frankel, Eydt, Owens et Scarfone. NIST SP 800-97: Establishing Wireless Robust Security Networks, A Guide to IEEE 802.11i (février 2007). https://csrc.nist.gov/pubs/sp/800/97/final
- Apple. Apple Platform Security, sections « Secure Enclave » et « Passcodes and passwords ». https://support.apple.com/guide/security/secure-enclave-sec59b0b31ff/web
- Android Open Source Project. File-based encryption. https://source.android.com/docs/security/features/encryption/file-based
- Microsoft Security Blog. « Pushing passkeys forward: Microsoft’s latest updates for simpler, safer sign-ins » (1er mai 2025). https://www.microsoft.com/en-us/security/blog/2025/05/01/pushing-passkeys-forward-microsofts-latest-updates-for-simpler-safer-sign-ins/
- Google. « Passkeys are now enabled by default for Google users » (10 octobre 2023). https://blog.google/innovation-and-ai/technology/safety-security/passkeys-default-google-accounts/
- OpenAI. « Introducing Advanced Account Security » (30 avril 2026). https://openai.com/index/advanced-account-security/
- FIDO Alliance. Passkeys. https://fidoalliance.org/passkeys/
- Microsoft. Foire aux questions de Windows Hello Entreprise. https://learn.microsoft.com/fr-fr/windows/security/identity-protection/hello-for-business/faq
Nos propres calculs à cette vitesse, en supposant que l’attaquant essaie toutes les combinaisons ; en moyenne, il tombe juste à mi-chemin. Les durées de 2004 utilisent les 10 106 essais par seconde qu’Openwall a publiés en 2006 pour md5crypt sur un Pentium 4 Xeon à 3,2 GHz. Si le site a utilisé un hachage rapide au lieu de bcrypt, tout tombe beaucoup plus vite. ↩︎
RFC 8446: The Transport Layer Security (TLS) Protocol Version 1.3, sections 2 et 7. En TLS 1.3, chaque connexion dérive ses propres clés. https://www.rfc-editor.org/info/rfc8446 ↩︎
Estimation de notre part. Pour essayer des clés de chiffrement, on n’utilise pas bcrypt, donc la vitesse n’est pas la même que celle de Hive avec des mots de passe. Une étude de 2021 a mesuré environ 5,8 milliards de clés AES-128 par seconde sur une carte RTX 2070 Super. Une RTX 5090 a environ 12 fois sa puissance de calcul, donc les 16 cartes de Hive essaieraient environ mille milliards de clés par seconde. Avec un âge de l’univers d’environ 13,8 milliards d’années, 2128 clés prendraient environ 7 × 10⁸ fois cet âge, et 2256, environ 2 × 1047 fois. ↩︎
NIST SP 800-97, Establishing Wireless Robust Security Networks, A Guide to IEEE 802.11i (2007), section sur la hiérarchie des clés de WPA2. https://csrc.nist.gov/pubs/sp/800/97/final ↩︎
Apple, Apple Platform Security, sections « Secure Enclave » et « Passcodes and passwords », https://support.apple.com/guide/security/secure-enclave-sec59b0b31ff/web et https://support.apple.com/guide/security/passcodes-and-passwords-sec20230a10d/web. Android Open Source Project, File-based encryption, https://source.android.com/docs/security/features/encryption/file-based. ↩︎