Al menos 8 caracteres, una mayúscula, un número, un carácter especial, un jeroglífico, una nota musical y la sangre de un unicornio. Seguro te suena familiar; todos hemos batallado con requisitos ridículos al crear una contraseña. ¿Por qué tanta complicación?
La mente humana evolucionó para encontrar patrones en un universo ruidoso. Es tan simple como esto; si pongo :), verás una cara sonriendo, aunque solo son dos puntos y una línea curva. Encontraste un patrón donde no había más que dos caracteres. Y al revés pasa lo mismo; si te pido que inventes algo, lo más probable es que también le pongas un patrón.
Tu firma seguro tiene un patrón. Sabes qué trazos hacer y en qué orden, y por eso te sale parecida cada vez. Ahora intenta hacer una firma completamente al azar. Lo más probable es que termines moviendo la mano en zigzag y haciendo círculos, casi siempre en el mismo sentido.
Como vimos en la publicación anterior, la seguridad depende de tener cosas impredecibles y difíciles de acertar. Los humanos tendemos a generar lo contrario. Necesitamos recordar nuestra contraseña, así que tenemos que hacerla recordable. Usamos nuestra fecha de nacimiento, el nombre de nuestra mascota, el de nuestro artista favorito o, peor aún, palabras como contraseña.
Por eso, a principios de los años 2000, en un intento desesperado por evitarlo, los expertos en ciberseguridad decidieron exigir reglas que agregan complejidad, como mayúsculas, números y símbolos. Sabían que los hackers intentarían primero con lo obvio, así que una contraseña más compleja sería más difícil de atinar.
Una palabra no alcanza
Empecemos con una contraseña de una sola palabra. La segunda edición del diccionario Oxford tiene entradas para 171 476 palabras en uso en inglés. Un hablante nativo conoce muchas menos, unas 42 000 según un estudio de 2016, y en una conversación le bastan unas 3 000 familias de palabras para cubrir más del 95 % de lo que dice, según el lingüista Paul Nation. Para nuestras cuentas vamos a usar las 2 048 más comunes. Es un número redondo para una computadora, porque 2 048 = 211, así que cada palabra de la lista se puede identificar con un número de 11 bits.
¿Cuánto tarda una computadora en probarlas? Hive Systems, una empresa de ciberseguridad, rentó en 2026 16 tarjetas gráficas RTX 5090 y midió 138 675 intentos por segundo contra contraseñas guardadas con bcrypt, uno de esos algoritmos lentos a propósito de la vez pasada.[1]
171 476 palabras   ≈ 1.2 segundos
 42 000 palabras   ≈ 0.3 segundos
  2 048 palabras   ≈ 0.01 segundos
Ahora exijamos al menos una mayúscula, un número y un carácter especial. En la práctica, la mayoría pone la mayúscula al principio y el número y el símbolo al final, así que la cuenta queda así.
mayúscula   siempre al inicio           1
número      dígitos del 0 al 9         10
símbolo     símbolos del teclado       32
orden       número o símbolo primero    2

1 × 10 × 32 × 2 = 640 por palabra
2 048 × 640 = 1 310 720   ≈ 9 segundos
Todas esas reglas convirtieron una contraseña que caía en 0.01 segundos en una que cae en 9. Es 640 veces más tiempo, pero para alguien que quiere entrar a tu cuenta, esperar 9 segundos no hace ninguna diferencia.
Aunque eso es con la computadora moderna de Hive. En 2004, cuando el NIST, el instituto de estándares de Estados Unidos, proponía en su guía de autenticación mezclar minúsculas, mayúsculas y símbolos, un Pentium 4 de esos años probaba unas 10 000 contraseñas por segundo contra md5crypt, el hash de contraseñas de muchos sistemas de la época.
1 310 720 ÷ 10 000 por segundo ≈ 2 minutos
Ni siquiera entonces eran un obstáculo; a una computadora de casa le bastaban un par de minutos.
Lo largo le gana a lo raro
Ya vimos cuánto ayuda la complejidad. ¿Y la longitud? Si seguimos con nuestra lista de 2 048 palabras, cada palabra que agregas multiplica las combinaciones por 2 048.
1 palabra    2 048                                 ≈ 0.01 s
2 palabras   2 048^2 ≈ 4.2 × 10^6   (7 dígitos)    ≈ 30 segundos
3 palabras   2 048^3 ≈ 8.6 × 10^9   (10 dígitos)   ≈ 17 horas
4 palabras   2 048^4 ≈ 1.8 × 10^13  (14 dígitos)   ≈ 4 años
Para un atacante, esperar 30 segundos no es nada. Esperar 17 horas ya requiere compromiso. Pero esperar 4 años solo tiene sentido si de verdad necesita esa contraseña, y en todo ese tiempo podría buscar una forma más efectiva de conseguir lo que quiere.
Tres palabras en puras minúsculas ya aguantan más que una sola palabra con mayúscula, número y carácter especial. La mayúscula, el número y el símbolo hacen más grande la base; agregar palabras hace más grande el exponente, y el exponente cambia mucho más el resultado.
Como puedes ver, una contraseña larga es más segura que una compleja, y por eso las normas actuales ya no exigen mayúsculas, números ni símbolos. Desde 2017, el NIST desaconseja exigir esas mezclas, y desde 2025 prohíbe hacerlas obligatorias. Ahora pide longitud, al menos 15 caracteres si la contraseña es lo único que protege la cuenta.
En 2011, el cómic xkcd #936 comparó justo eso, una contraseña compleja contra una larga. La midió en bits, como se mide el tamaño de una llave; cada bit que agregas duplica las combinaciones.
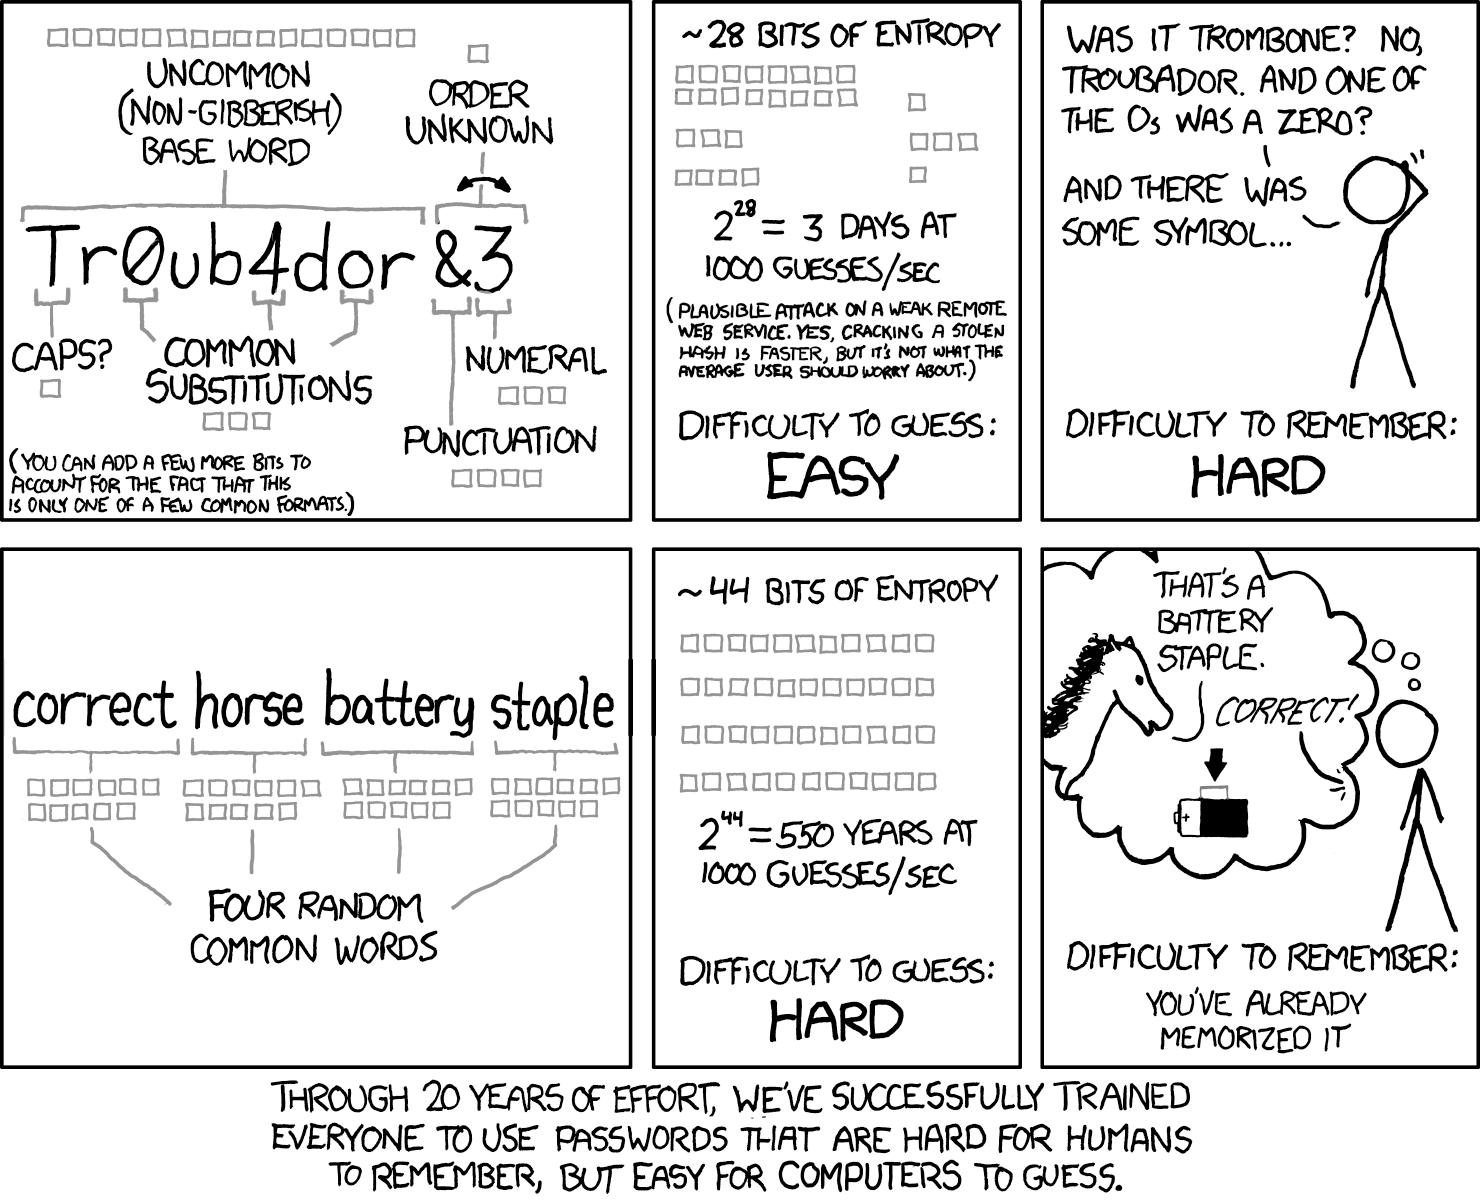
Cómic de Randall Munroe, xkcd #936, con licencia CC BY-NC 2.5. Traducción de Pailebot Logbook.
Traducción del cómic
Arriba, Tr0ub4dor&3 se desarma en una palabra base poco común (16 bits), mayúscula o no (1), sustituciones comunes (3), un signo de puntuación (4), un número (3) y su orden (1), unos 28 bits; a mil intentos por segundo, 228 son 3 días. Es un ataque plausible contra un servicio web débil; descifrar un hash robado es más rápido, pero eso no es lo que debería preocupar al usuario promedio. Difícil de recordar (“¿Era trombón? No, Troubador. ¿Y una de las o era un cero? ¿Y había un símbolo…?”), fácil de adivinar.
Abajo, cuatro palabras comunes al azar, de 11 bits cada una, unos 44 bits; a mil intentos por segundo, 244 son 550 años. Difícil de adivinar, y para recordarla ya te la aprendiste (“Esa es una grapa de batería”, dice el caballo. “¡Correcto!”).
Al pie, “Tras 20 años de esfuerzo, logramos entrenar a todos para usar contraseñas difíciles de recordar para los humanos, pero fáciles de adivinar para las computadoras”.
La primera, Tr0ub4dor&3, parece aleatoria, pero se arma como la armaría una persona, con Troubador (trovador), una palabra en inglés, y algunos trucos previsibles. Randall Munroe le da 16 bits a esa palabra, como si saliera de una lista de unas 65 000 palabras poco comunes (216 = 65 536).
palabra base    Troubador   16 bits
mayúscula       T            1 bit
sustituciones   0  4         3 bits
símbolo         &            4 bits
número          3            3 bits
orden           &3           1 bit
                           ────────
                            28 bits
Son 268 millones de posibilidades, unos 32 minutos con la máquina de Hive.
La segunda contraseña del cómic son cuatro palabras en inglés, correct (correcto), horse (caballo), battery (batería) y staple (grapa).
correct horse battery staple
Esta ya la habíamos calculado. El cómic le da 11 bits a cada palabra, lo mismo que vale una palabra de nuestra lista de 2 048, porque 2 048 = 211.
correct   horse   battery   staple
  11    +  11   +   11    +   11    = 44 bits
con la máquina de Hive   ≈ 4 años
Cuatro años podrían parecer mucho, pero las computadoras mejoran. Ya vimos que la palabra con mayúscula, número y símbolo pasó de 2 minutos en 2004 a 9 segundos hoy, unas 14 veces más rápido. Si en los próximos 20 años se repite ese salto, esos 4 años bajarían a unos 3.5 meses.
Con más palabras crece muy rápido; la Electronic Frontier Foundation recomienda seis de una lista de 7 776, que a la velocidad de Hive aguantarían unos 50 000 millones de años, siempre que las palabras salgan al azar. Pero ¿qué tal si, en lugar de palabras, fueran 28 caracteres tecleables elegidos al azar, los mismos que tiene la frase?
correct   horse   battery   staple
   7    +   5   +    7    +   6     = 25 letras
                       + 3 espacios = 28 caracteres

26 minúsculas + 26 mayúsculas
+ 10 dígitos + 32 símbolos + 1 espacio
= 95 caracteres ≈ 6.57 bits cada uno

28 × 6.57 ≈ 184 bits
con la máquina de Hive   ≈ 5 × 10^42 años (43 dígitos)
Son 140 bits más, unas 1.4 × 1042 veces más combinaciones, un número de 43 dígitos. ¿Y si fueran bits completamente aleatorios, sin limitarnos a lo que se puede teclear? Una computadora guarda cada carácter en un byte de 8 bits.
28 caracteres × 8 bits = 224 bits
con la máquina de Hive   ≈ 6 × 10^54 años (55 dígitos)
Otros 40 bits, un billón de veces más. En estos dos casos, ni siquiera una computadora 14 veces más rápida cambia nada; los dos tiempos siguen siendo muchísimo más que la edad del universo, unos 13 800 millones de años.
Que la invente la computadora
Una frase larga es segura, pero ¿cuántas necesitamos? Según NordPass, en 2026 una persona maneja unas 120 contraseñas personales y 67 del trabajo. Todas deberían ser distintas. ¿Te acuerdas de que Telcel me mandó mi contraseña en texto plano? Si repites contraseñas, basta con que un solo servicio cometa un error así para que el atacante entre a todas tus cuentas.
¿Quién puede recordar 120 frases distintas? Sabemos que podemos recordar diálogos de películas, poemas y letras de canciones, pero los recordamos porque tienen un patrón y además los repetimos. Tu canción favorita la has oído cientos de veces, pero una contraseña no la escribes tan seguido, a menos que seas usuario de Linux y la teclees en la terminal cada vez que usas sudo.
Por eso conviene un gestor de contraseñas. Guarda todas tus contraseñas y tú solo tienes que recordar una, la del gestor.
Y si el gestor la recuerda por ti, ¿para qué guardar frases fáciles de recordar? Ya vimos que los caracteres al azar son mucho más seguros que una frase; el problema era que no los podíamos recordar. Por eso la mejor forma de aprovechar un gestor es dejar que genere contraseñas completamente aleatorias, aunque no sean nada recordables.
Todos los días usas llaves de 128 o 256 bits completamente aleatorias, y tú no elegiste ninguna. Para darte una idea, compáralas con caracteres tecleables.
128 bits   2^128 ≈ 3.4 × 10^38 (39 dígitos)
           95^20 ≈ 3.6 × 10^39 (40 dígitos)   →  20 caracteres

256 bits   2^256 ≈ 1.2 × 10^77 (78 dígitos)
           95^39 ≈ 1.4 × 10^77 (78 dígitos)   →  39 caracteres
Tendrías que teclear 20 o 39 caracteres al azar para igualarlas.
Cuando entras a un sitio con HTTPS, tu navegador y el servidor acuerdan entre ellos una llave de 128 o 256 bits. Es distinta de la que usan los demás navegadores conectados al mismo servidor, y cada conexión estrena una nueva.[2] Si alguien intercepta los datos a medio camino, tendría que adivinar esa llave. Aun si la máquina de Hive se dedicara a probar llaves en lugar de contraseñas, una de 128 bits le tomaría unas 700 millones de veces la edad del universo, y una de 256 bits, más de 1047 veces.[3]
Cuando te conectas a un wifi con WPA2, tal vez tecleaste una contraseña, escaneaste un QR o presionaste el botón WPS. Pero esa contraseña no es la que cifra tus mensajes. Al conectarse, tu dispositivo y el router eligen cada uno un número aleatorio de 256 bits y, con ellos y la contraseña, calculan una llave de 128 bits solo para ustedes dos.[4] Los demás dispositivos de la red tienen la misma contraseña, pero no esa llave.
Cuando reinicias tu celular, te pide tu PIN de 6 dígitos antes de dejarte usar la huella o la cara. Esos dígitos no son la llave que cifra tus datos. En un teléfono moderno, tu PIN se combina con una llave aleatoria grabada en el chip de seguridad de ese teléfono, un chip dedicado a la criptografía, y de ahí sale la llave de 256 bits que protege tus datos.[5] Aunque alguien copie todos tus datos a otra computadora, no podría descifrarlos únicamente con el PIN; también necesitaría el chip de seguridad de tu teléfono, y tu teléfono limita los intentos. De estas llaves hablaremos en otra publicación.
Sin contraseña
Después de todo esto, lo que queda claro es que ni siquiera tendrías que estar decidiendo tus contraseñas, y por eso la tendencia es eliminarlas. Las passkeys siguen la misma idea. Tu dispositivo genera al azar un par de llaves, normalmente de 256 bits; la privada se queda contigo y el sitio solo guarda la pública. Para entrar, el sitio manda un reto y tu dispositivo lo firma. Seguro ya las has utilizado; es cuando un sitio te muestra un QR, lo escaneas con tu celular y ya entraste, sin escribir ninguna contraseña.
Para usar esa llave basta un PIN corto, tu huella, tu cara, el patrón del teléfono o una llave física por USB o NFC. El PIN de Windows Hello funciona igual; no se valida en ningún servidor, se usa localmente en el chip de seguridad de tu computadora, el TPM, para obtener la llave larga.
Muchas compañías ya ofrecen entrar sin contraseña. Desde 2025, las cuentas nuevas de Microsoft ya no tienen contraseña; Google ofrece passkeys como opción predeterminada desde 2023, y OpenAI agregó en 2026 una opción de seguridad avanzada que quita la contraseña de ChatGPT y la cambia por passkeys o llaves físicas. Todas apuestan por llaves largas generadas automáticamente, y para confirmar que eres tú usan la autenticación multifactor, de la que hablaremos en la próxima publicación.
Referencias
- Oxford Dictionaries. “How many words are there in the English language?” (copia archivada del 7 de febrero de 2018). https://web.archive.org/web/20180207121017/https://en.oxforddictionaries.com/explore/how-many-words-are-there-in-the-english-language
- Brysbaert, Stevens, Mandera y Keuleers. “How Many Words Do We Know? Practical Estimates of Vocabulary Size Dependent on Word Definition, the Degree of Language Input and the Participant’s Age”. Frontiers in Psychology 7, 1116 (2016). https://pmc.ncbi.nlm.nih.gov/articles/PMC4965448
- Nation, I. S. P. “How Large a Vocabulary Is Needed for Reading and Listening?”. Canadian Modern Language Review 63(1), 59–81 (2006). https://www.wgtn.ac.nz/__data/assets/pdf_file/0018/1626120/2006-How-large-a-vocab.pdf
- Hive Systems. “The 2026 Password Table Is Here: How Fast Can a Hacker Crack Your Password?” (14 de julio de 2026). https://www.hivesystems.com/blog/are-your-passwords-in-the-green
- Burr, Dodson y Polk. NIST SP 800-63: Electronic Authentication Guideline, versión 1.0.1 (septiembre de 2004). https://csrc.nist.gov/pubs/sp/800/63/upd1/final
- Openwall. “John the Ripper 1.7.1” (anuncio con benchmarks, 11 de mayo de 2006). https://www.openwall.com/lists/announce/2006/05/11/1
- Tezcan, C. “Optimization of Advanced Encryption Standard on Graphics Processing Units”. IEEE Access 9 (2021). https://open.metu.edu.tr/bitstream/handle/11511/90722/2021-646.pdf
- Planck Collaboration. “Planck 2018 results. VI. Cosmological parameters”. Astronomy & Astrophysics 641, A6 (2020). https://arxiv.org/abs/1807.06209
- Munroe, R. “Password Strength”. xkcd #936 (10 de agosto de 2011). Imagen bajo licencia CC BY-NC 2.5. https://xkcd.com/936/
- Bonneau, J. “EFF’s New Wordlists for Random Passphrases”. Electronic Frontier Foundation (19 de julio de 2016). https://www.eff.org/deeplinks/2016/07/new-wordlists-random-passphrases
- NIST. SP 800-63B: Digital Identity Guidelines, Authentication and Lifecycle Management (junio de 2017). https://pages.nist.gov/800-63-3/sp800-63b.html
- NIST. SP 800-63B-4: Digital Identity Guidelines, Authentication and Authenticator Management (2025). https://pages.nist.gov/800-63-4/sp800-63b.html
- NordPass. “How many passwords does the average person have?” (2026). https://nordpass.com/blog/how-many-passwords-does-average-person-have/
- Rescorla, E. RFC 8446: The Transport Layer Security (TLS) Protocol Version 1.3 (2018). https://www.rfc-editor.org/info/rfc8446
- Frankel, Eydt, Owens y Scarfone. NIST SP 800-97: Establishing Wireless Robust Security Networks, A Guide to IEEE 802.11i (febrero de 2007). https://csrc.nist.gov/pubs/sp/800/97/final
- Apple. Apple Platform Security, secciones “Secure Enclave” y “Passcodes and passwords”. https://support.apple.com/guide/security/secure-enclave-sec59b0b31ff/web
- Android Open Source Project. File-based encryption. https://source.android.com/docs/security/features/encryption/file-based
- Microsoft Security Blog. “Pushing passkeys forward: Microsoft’s latest updates for simpler, safer sign-ins” (1 de mayo de 2025). https://www.microsoft.com/en-us/security/blog/2025/05/01/pushing-passkeys-forward-microsofts-latest-updates-for-simpler-safer-sign-ins/
- Google. “Passkeys are now enabled by default for Google users” (10 de octubre de 2023). https://blog.google/innovation-and-ai/technology/safety-security/passkeys-default-google-accounts/
- OpenAI. “Introducing Advanced Account Security” (30 de abril de 2026). https://openai.com/index/advanced-account-security/
- FIDO Alliance. Passkeys. https://fidoalliance.org/passkeys/
- Microsoft. Windows Hello for Business Frequently Asked Questions. https://learn.microsoft.com/en-us/windows/security/identity-protection/hello-for-business/faq
Cálculos propios con esa velocidad, suponiendo que el atacante prueba todas las combinaciones; en promedio se atina a la mitad del camino. Los tiempos de 2004 usan los 10 106 intentos por segundo que Openwall publicó en 2006 para md5crypt en un Pentium 4 Xeon de 3.2 GHz. Si el sitio usó un hash rápido en lugar de bcrypt, todo cae mucho más rápido. ↩︎
RFC 8446: The Transport Layer Security (TLS) Protocol Version 1.3, secciones 2 y 7. En TLS 1.3, cada conexión deriva sus propias llaves. https://www.rfc-editor.org/info/rfc8446 ↩︎
Estimación propia. Para probar llaves de cifrado no se usa bcrypt, así que la velocidad no es la misma que la de Hive con contraseñas. Un estudio de 2021 midió unos 5 800 millones de llaves AES-128 por segundo en una tarjeta RTX 2070 Super. Una RTX 5090 tiene unas 12 veces su capacidad de cálculo, así que las 16 tarjetas de Hive probarían alrededor de un billón de llaves por segundo. Con la edad del universo en unos 13 800 millones de años, 2128 llaves tardarían unas 7 × 10⁸ veces esa edad, y 2256, unas 2 × 1047 veces. ↩︎
NIST SP 800-97, Establishing Wireless Robust Security Networks, A Guide to IEEE 802.11i (2007), sección sobre la jerarquía de llaves de WPA2. https://csrc.nist.gov/pubs/sp/800/97/final ↩︎
Apple, Apple Platform Security, secciones “Secure Enclave” y “Passcodes and passwords”, https://support.apple.com/guide/security/secure-enclave-sec59b0b31ff/web y https://support.apple.com/guide/security/passcodes-and-passwords-sec20230a10d/web. Android Open Source Project, File-based encryption, https://source.android.com/docs/security/features/encryption/file-based. ↩︎