Pelo menos 8 caracteres, uma letra maiúscula, um número, um caractere especial, um hieróglifo, uma nota musical e o sangue de um unicórnio. Com certeza isso soa familiar; todo mundo já penou com exigências ridículas ao criar uma senha. Por que tanta complicação?
A mente humana evoluiu para encontrar padrões em um universo barulhento. É simples assim; se eu escrevo :), você vê um rosto sorrindo, mesmo que sejam só dois pontos e uma linha curva. Você encontrou um padrão onde só havia dois caracteres. E ao contrário acontece o mesmo; se eu peço para você inventar algo, o mais provável é que você também coloque um padrão.
A sua assinatura com certeza tem um padrão. Você sabe que traços fazer e em que ordem, e por isso ela sai parecida toda vez. Agora tente fazer uma assinatura completamente ao acaso. O mais provável é que você acabe movendo a mão em zigue-zague e fazendo círculos, quase sempre no mesmo sentido.
Como vimos na publicação anterior, a segurança depende de ter coisas imprevisíveis e difíceis de acertar. Nós, humanos, tendemos a gerar o contrário. Precisamos lembrar a nossa senha, então temos que torná-la fácil de lembrar. Usamos a data de nascimento, o nome do nosso bicho de estimação, o do nosso artista favorito ou, pior ainda, palavras como senha.
Por isso, no começo dos anos 2000, numa tentativa desesperada de evitar isso, os especialistas em cibersegurança decidiram exigir regras que adicionam complexidade, como letras maiúsculas, números e símbolos. Eles sabiam que os hackers tentariam primeiro o óbvio, então uma senha mais complexa seria mais difícil de acertar.
Uma palavra não basta
Vamos começar com uma senha de uma palavra só. A segunda edição do dicionário Oxford tem verbetes para 171.476 palavras em uso no inglês. Um falante nativo conhece muito menos, umas 42.000 segundo um estudo de 2016, e numa conversa umas 3.000 famílias de palavras bastam para cobrir mais de 95% do que ele diz, segundo o linguista Paul Nation. Para as nossas contas vamos usar as 2.048 mais comuns. É um número redondo para um computador, porque 2.048 = 211, então cada palavra da lista pode ser identificada com um número de 11 bits.
Quanto tempo um computador leva para testá-las? Em 2026, a Hive Systems, uma empresa de cibersegurança, alugou 16 placas de vídeo RTX 5090 e mediu 138.675 tentativas por segundo contra senhas guardadas com bcrypt, um daqueles algoritmos lentos de propósito da última vez.[1]
171.476 palavras   ≈ 1,2 segundo
 42.000 palavras   ≈ 0,3 segundo
  2.048 palavras   ≈ 0,01 segundo
Agora vamos exigir pelo menos uma letra maiúscula, um número e um caractere especial. Na prática, a maioria coloca a maiúscula no começo e o número e o símbolo no final, então a conta fica assim.
maiúscula   sempre no começo             1
número      dígitos de 0 a 9            10
símbolo     símbolos do teclado         32
ordem       número ou símbolo primeiro   2

1 × 10 × 32 × 2 = 640 por palavra
2.048 × 640 = 1.310.720   ≈ 9 segundos
Todas essas regras transformaram uma senha que caía em 0,01 segundo em uma que cai em 9. É 640 vezes mais tempo, mas para quem quer entrar na sua conta, esperar 9 segundos não faz nenhuma diferença.
E isso com o computador moderno da Hive. Em 2004, quando o NIST, o instituto de padrões dos Estados Unidos, propunha no seu guia de autenticação misturar minúsculas, maiúsculas e símbolos, um Pentium 4 daquela época testava umas 10.000 senhas por segundo contra o md5crypt, o hash de senhas de muitos sistemas da época.
1.310.720 ÷ 10.000 por segundo ≈ 2 minutos
Nem naquela época elas eram um obstáculo; um computador doméstico precisava de só uns dois minutos.
O longo ganha do estranho
Já vimos o quanto a complexidade ajuda. E o comprimento? Se continuarmos com a nossa lista de 2.048 palavras, cada palavra que você adiciona multiplica as combinações por 2.048.
1 palavra    2.048                                 ≈ 0,01 s
2 palavras   2.048^2 ≈ 4,2 × 10^6   (7 dígitos)     ≈ 30 segundos
3 palavras   2.048^3 ≈ 8,6 × 10^9   (10 dígitos)    ≈ 17 horas
4 palavras   2.048^4 ≈ 1,8 × 10^13  (14 dígitos)    ≈ 4 anos
Para um atacante, esperar 30 segundos não é nada. Esperar 17 horas já exige compromisso. Mas esperar 4 anos só faz sentido se ele precisar mesmo dessa senha, e em todo esse tempo ele poderia procurar um jeito mais eficaz de conseguir o que quer.
Três palavras só em minúsculas já aguentam mais do que uma única palavra com maiúscula, número e caractere especial. A maiúscula, o número e o símbolo aumentam a base; adicionar palavras aumenta o expoente, e o expoente muda muito mais o resultado.
Como você pode ver, uma senha longa é mais segura do que uma complexa, e por isso as normas atuais já não exigem maiúsculas, números nem símbolos. Desde 2017, o NIST desaconselha exigir essas misturas, e desde 2025 proíbe torná-las obrigatórias. O que ele pede agora é comprimento, pelo menos 15 caracteres se a senha for a única coisa que protege a conta.
Em 2011, a tirinha xkcd #936 comparou exatamente isso, uma senha complexa contra uma longa. Ela mediu as duas em bits, como se mede o tamanho de uma chave; cada bit que você adiciona dobra as combinações.
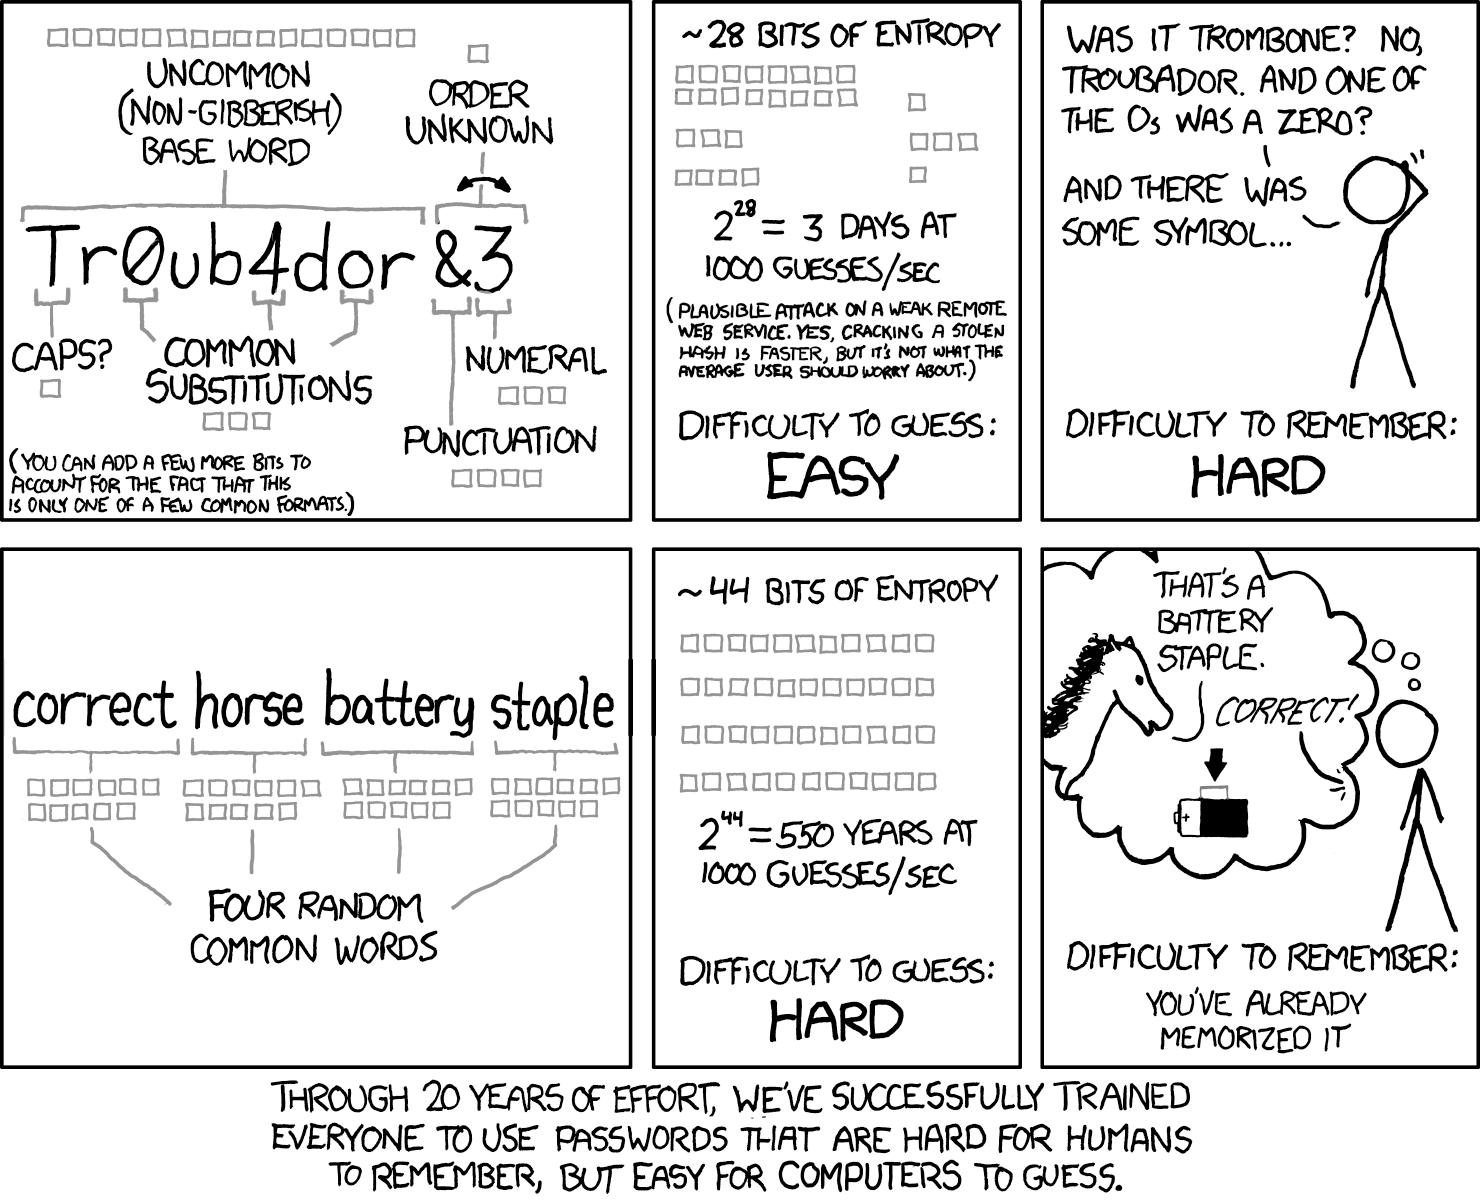
Tirinha de Randall Munroe, xkcd #936, sob licença CC BY-NC 2.5. Tradução do Pailebot Logbook.
Tradução da tirinha
Em cima, Tr0ub4dor&3 se decompõe em uma palavra-base pouco comum (16 bits), maiúscula ou não (1), substituições comuns (3), um sinal de pontuação (4), um número (3) e a ordem deles (1), uns 28 bits; a mil tentativas por segundo, 228 dão 3 dias. É um ataque plausível contra um serviço web fraco; quebrar um hash roubado é mais rápido, mas não é isso que deveria preocupar o usuário comum. Difícil de lembrar (“Era trombone? Não, Troubador. E um dos o era um zero? E tinha algum símbolo…?”), fácil de adivinhar.
Embaixo, quatro palavras comuns ao acaso, de 11 bits cada, uns 44 bits; a mil tentativas por segundo, 244 dão 550 anos. Difícil de adivinhar, e para lembrar você já decorou (“Isso é um grampo de bateria”, diz o cavalo. “Correto!”).
No rodapé, “Depois de 20 anos de esforço, conseguimos treinar todo mundo a usar senhas difíceis de lembrar para os humanos, mas fáceis de adivinhar para os computadores”.
A primeira, Tr0ub4dor&3, parece aleatória, mas é montada do jeito que uma pessoa montaria, com Troubador (trovador), uma palavra em inglês, e alguns truques previsíveis. Randall Munroe dá 16 bits a essa palavra, como se ela viesse de uma lista de umas 65.000 palavras pouco comuns (216 = 65.536).
palavra-base    Troubador   16 bits
maiúscula       T            1 bit
substituições   0  4         3 bits
símbolo         &            4 bits
número          3            3 bits
ordem           &3           1 bit
                           ────────
                            28 bits
São 268 milhões de possibilidades, uns 32 minutos com a máquina da Hive.
A segunda senha da tirinha são quatro palavras em inglês, correct (correto), horse (cavalo), battery (bateria) e staple (grampo).
correct horse battery staple
Essa nós já calculamos. A tirinha dá 11 bits a cada palavra, o mesmo que vale uma palavra da nossa lista de 2.048, porque 2.048 = 211.
correct   horse   battery   staple
  11    +  11   +   11    +   11    = 44 bits
com a máquina da Hive    ≈ 4 anos
Quatro anos podem parecer muito, mas os computadores melhoram. Vimos que a palavra com maiúscula, número e símbolo passou de 2 minutos em 2004 para 9 segundos hoje, umas 14 vezes mais rápido. Se esse salto se repetir nos próximos 20 anos, esses 4 anos cairiam para uns 3,5 meses.
Com mais palavras, cresce muito rápido; a Electronic Frontier Foundation recomenda seis de uma lista de 7.776, que na velocidade da Hive aguentariam uns 50 bilhões de anos, desde que as palavras sejam sorteadas. Mas e se, em vez de palavras, fossem 28 caracteres digitáveis escolhidos ao acaso, os mesmos que a frase tem?
correct   horse   battery   staple
   7    +   5   +    7    +   6     = 25 letras
                       + 3 espaços  = 28 caracteres

26 minúsculas + 26 maiúsculas
+ 10 dígitos + 32 símbolos + 1 espaço
= 95 caracteres ≈ 6,57 bits cada

28 × 6,57 ≈ 184 bits
com a máquina da Hive    ≈ 5 × 10^42 anos (43 dígitos)
São 140 bits a mais, umas 1,4 × 1042 vezes mais combinações, um número de 43 dígitos. E se fossem bits completamente aleatórios, sem nos limitarmos ao que dá para digitar? Um computador guarda cada caractere em um byte de 8 bits.
28 caracteres × 8 bits = 224 bits
com a máquina da Hive    ≈ 6 × 10^54 anos (55 dígitos)
Mais 40 bits, um trilhão de vezes mais. Nesses dois casos, nem um computador 14 vezes mais rápido muda nada; os dois tempos continuam sendo muito maiores do que a idade do universo, uns 13,8 bilhões de anos.
Deixe o computador inventar
Uma frase longa é segura, mas de quantas precisamos? Segundo a NordPass, em 2026 uma pessoa lida com umas 120 senhas pessoais e 67 do trabalho. Todas deveriam ser diferentes. Lembra que a Telcel, uma operadora de celular do México, me mandou a minha senha em texto puro? Se você repete senhas, basta um único serviço cometer um erro assim para o atacante entrar em todas as suas contas.
Quem consegue lembrar 120 frases diferentes? Sabemos que conseguimos lembrar diálogos de filmes, poemas e letras de músicas, mas lembramos deles porque têm um padrão e porque, além disso, os repetimos. Você já ouviu a sua música favorita centenas de vezes, mas uma senha você não digita com tanta frequência, a não ser que use Linux e a digite no terminal toda vez que usa sudo.
Por isso vale a pena usar um gerenciador de senhas. Ele guarda todas as suas senhas e você só precisa lembrar uma, a do gerenciador.
E se o gerenciador lembra por você, para que guardar frases fáceis de lembrar? Já vimos que caracteres aleatórios são muito mais seguros do que uma frase; o problema era que não conseguíamos lembrá-los. Por isso, a melhor forma de aproveitar um gerenciador é deixar que ele gere senhas completamente aleatórias, mesmo que não dê para lembrar nenhuma.
Todos os dias você usa chaves de 128 ou 256 bits completamente aleatórias, e não escolheu nenhuma. Para você ter uma ideia, compare-as com caracteres digitáveis.
128 bits   2^128 ≈ 3,4 × 10^38 (39 dígitos)
           95^20 ≈ 3,6 × 10^39 (40 dígitos)   →  20 caracteres

256 bits   2^256 ≈ 1,2 × 10^77 (78 dígitos)
           95^39 ≈ 1,4 × 10^77 (78 dígitos)   →  39 caracteres
Você teria que digitar 20 ou 39 caracteres aleatórios para igualá-las.
Quando você entra num site com HTTPS, o seu navegador e o servidor combinam entre si uma chave de 128 ou 256 bits. Ela é diferente da que os outros navegadores conectados ao mesmo servidor usam, e cada conexão estreia uma nova.[2] Se alguém interceptar os dados no meio do caminho, teria que adivinhar essa chave. Mesmo que a máquina da Hive passasse a testar chaves em vez de senhas, uma de 128 bits levaria umas 700 milhões de vezes a idade do universo, e uma de 256 bits, mais de 1047 vezes.[3]
Quando você se conecta a um Wi-Fi com WPA2, talvez tenha digitado uma senha, escaneado um QR code ou apertado o botão WPS. Mas essa senha não é a que criptografa as suas mensagens. Ao se conectar, o seu dispositivo e o roteador escolhem cada um um número aleatório de 256 bits e, com eles e a senha, calculam uma chave de 128 bits só para vocês dois.[4] Os outros dispositivos da rede têm a mesma senha, mas não essa chave.
Quando você reinicia o celular, ele pede o seu PIN de 6 dígitos antes de deixar você usar a digital ou o rosto. Esses dígitos não são a chave que criptografa os seus dados. Num celular moderno, o seu PIN se combina com uma chave aleatória gravada no chip de segurança desse celular, um chip dedicado à criptografia, e daí sai a chave de 256 bits que protege os seus dados.[5] Mesmo que alguém copiasse todos os seus dados para outro computador, não conseguiria descriptografá-los só com o PIN; também precisaria do chip de segurança do seu celular, e o seu celular limita as tentativas. Vamos falar dessas chaves em outra publicação.
Sem senha
Depois de tudo isso, fica claro que você nem deveria estar escolhendo as suas senhas, e por isso a tendência é eliminá-las. As passkeys seguem a mesma ideia. O seu dispositivo gera ao acaso um par de chaves, normalmente de 256 bits; a privada fica com você e o site só guarda a pública. Para entrar, o site manda um desafio e o seu dispositivo o assina. Com certeza você já usou; é quando um site mostra um QR code, você escaneia com o celular e já entrou, sem digitar nenhuma senha.
Para usar essa chave, basta um PIN curto, a sua digital, o seu rosto, o padrão do celular ou uma chave física USB ou NFC. O PIN do Windows Hello funciona igual; não é validado em nenhum servidor, é usado localmente no chip de segurança do seu computador, o TPM, para obter a chave longa.
Muitas empresas já oferecem entrar sem senha. Desde 2025, as contas novas da Microsoft já não têm senha; o Google oferece passkeys como opção padrão desde 2023, e a OpenAI adicionou em 2026 uma opção de segurança avançada que tira a senha do ChatGPT e a troca por passkeys ou chaves físicas. Todas apostam em chaves longas geradas automaticamente, e para confirmar que é você usam a autenticação multifator, da qual vamos falar na próxima publicação.
Referências
- Oxford Dictionaries. “How many words are there in the English language?” (cópia arquivada de 7 de fevereiro de 2018). https://web.archive.org/web/20180207121017/https://en.oxforddictionaries.com/explore/how-many-words-are-there-in-the-english-language
- Brysbaert, Stevens, Mandera e Keuleers. “How Many Words Do We Know? Practical Estimates of Vocabulary Size Dependent on Word Definition, the Degree of Language Input and the Participant’s Age”. Frontiers in Psychology 7, 1116 (2016). https://pmc.ncbi.nlm.nih.gov/articles/PMC4965448
- Nation, I. S. P. “How Large a Vocabulary Is Needed for Reading and Listening?”. Canadian Modern Language Review 63(1), 59–81 (2006). https://www.wgtn.ac.nz/__data/assets/pdf_file/0018/1626120/2006-How-large-a-vocab.pdf
- Hive Systems. “The 2026 Password Table Is Here: How Fast Can a Hacker Crack Your Password?” (14 de julho de 2026). https://www.hivesystems.com/blog/are-your-passwords-in-the-green
- Burr, Dodson e Polk. NIST SP 800-63: Electronic Authentication Guideline, versão 1.0.1 (setembro de 2004). https://csrc.nist.gov/pubs/sp/800/63/upd1/final
- Openwall. “John the Ripper 1.7.1” (anúncio com benchmarks, 11 de maio de 2006). https://www.openwall.com/lists/announce/2006/05/11/1
- Tezcan, C. “Optimization of Advanced Encryption Standard on Graphics Processing Units”. IEEE Access 9 (2021). https://open.metu.edu.tr/bitstream/handle/11511/90722/2021-646.pdf
- Planck Collaboration. “Planck 2018 results. VI. Cosmological parameters”. Astronomy & Astrophysics 641, A6 (2020). https://arxiv.org/abs/1807.06209
- Munroe, R. “Password Strength”. xkcd #936 (10 de agosto de 2011). Imagem sob licença CC BY-NC 2.5. https://xkcd.com/936/
- Bonneau, J. “EFF’s New Wordlists for Random Passphrases”. Electronic Frontier Foundation (19 de julho de 2016). https://www.eff.org/deeplinks/2016/07/new-wordlists-random-passphrases
- NIST. SP 800-63B: Digital Identity Guidelines, Authentication and Lifecycle Management (junho de 2017). https://pages.nist.gov/800-63-3/sp800-63b.html
- NIST. SP 800-63B-4: Digital Identity Guidelines, Authentication and Authenticator Management (2025). https://pages.nist.gov/800-63-4/sp800-63b.html
- NordPass. “How many passwords does the average person have?” (2026). https://nordpass.com/blog/how-many-passwords-does-average-person-have/
- Rescorla, E. RFC 8446: The Transport Layer Security (TLS) Protocol Version 1.3 (2018). https://www.rfc-editor.org/info/rfc8446
- Frankel, Eydt, Owens e Scarfone. NIST SP 800-97: Establishing Wireless Robust Security Networks, A Guide to IEEE 802.11i (fevereiro de 2007). https://csrc.nist.gov/pubs/sp/800/97/final
- Apple. Apple Platform Security, seções “Secure Enclave” e “Passcodes and passwords”. https://support.apple.com/guide/security/secure-enclave-sec59b0b31ff/web
- Android Open Source Project. File-based encryption. https://source.android.com/docs/security/features/encryption/file-based
- Microsoft Security Blog. “Pushing passkeys forward: Microsoft’s latest updates for simpler, safer sign-ins” (1º de maio de 2025). https://www.microsoft.com/en-us/security/blog/2025/05/01/pushing-passkeys-forward-microsofts-latest-updates-for-simpler-safer-sign-ins/
- Google. “Passkeys are now enabled by default for Google users” (10 de outubro de 2023). https://blog.google/innovation-and-ai/technology/safety-security/passkeys-default-google-accounts/
- OpenAI. “Introducing Advanced Account Security” (30 de abril de 2026). https://openai.com/index/advanced-account-security/
- FIDO Alliance. Passkeys. https://fidoalliance.org/passkeys/
- Microsoft. Perguntas frequentes do Windows Hello para Empresas. https://learn.microsoft.com/pt-br/windows/security/identity-protection/hello-for-business/faq
Cálculos nossos com essa velocidade, supondo que o atacante testa todas as combinações; em média, ele acerta na metade do caminho. Os tempos de 2004 usam as 10.106 tentativas por segundo que a Openwall publicou em 2006 para o md5crypt num Pentium 4 Xeon de 3,2 GHz. Se o site usou um hash rápido em vez de bcrypt, tudo cai muito mais rápido. ↩︎
RFC 8446: The Transport Layer Security (TLS) Protocol Version 1.3, seções 2 e 7. No TLS 1.3, cada conexão deriva as suas próprias chaves. https://www.rfc-editor.org/info/rfc8446 ↩︎
Estimativa nossa. Para testar chaves de criptografia não se usa bcrypt, então a velocidade não é a mesma da Hive com senhas. Um estudo de 2021 mediu umas 5,8 bilhões de chaves AES-128 por segundo numa placa RTX 2070 Super. Uma RTX 5090 tem umas 12 vezes a capacidade de cálculo dela, então as 16 placas da Hive testariam por volta de um trilhão de chaves por segundo. Com a idade do universo em uns 13,8 bilhões de anos, 2128 chaves levariam umas 7 × 10⁸ vezes essa idade, e 2256, umas 2 × 1047 vezes. ↩︎
NIST SP 800-97, Establishing Wireless Robust Security Networks, A Guide to IEEE 802.11i (2007), seção sobre a hierarquia de chaves do WPA2. https://csrc.nist.gov/pubs/sp/800/97/final ↩︎
Apple, Apple Platform Security, seções “Secure Enclave” e “Passcodes and passwords”, https://support.apple.com/guide/security/secure-enclave-sec59b0b31ff/web e https://support.apple.com/guide/security/passcodes-and-passwords-sec20230a10d/web. Android Open Source Project, File-based encryption, https://source.android.com/docs/security/features/encryption/file-based. ↩︎