අවම වශයෙන් අකුරු 8ක්, එක කැපිටල් අකුරක්, එක ඉලක්කමක්, එක විශේෂ සලකුණක්, එක චිත්රාක්ෂරයක්, එක සංගීත ස්වරයක් සහ යුනිකෝන් කෙනෙක්ගේ ලේ. මේක අහලා පුරුදු ඇති; මුරපදයක් හදනකොට විහිළු සහගත කොන්දේසි එක්ක අපි හැමෝම පොර බැදලා තියෙනවා. ඇයි මෙච්චර සංකීර්ණ කරන්නේ?
මිනිස් මනස පරිණාමය වුණේ ඝෝෂාකාරී විශ්වයක රටා හොයාගන්න. ඒක මේ තරම් සරලයි; මම :) කියලා ලිව්වොත්, ඒ තිත් දෙකකුයි වක්ර ඉරකුයි විතරක් වුණත්, ඔයාට පේන්නේ හිනාවෙන මූණක්. අකුරු දෙකක් විතරක් තිබුණු තැන ඔයා රටාවක් හොයාගත්තා. අනිත් පැත්තටත් එහෙමයි; මොනවා හරි හිතලා හදන්න කියලා මම ඔයාට කිව්වොත්, ගොඩක් දුරට ඔයා ඒකටත් රටාවක් දාවි.
ඔයාගේ අත්සනට අනිවාර්යයෙන්ම රටාවක් තියෙනවා. මොන ඉරි අඳින්න ඕනද, මොන පිළිවෙළටද කියලා ඔයා දන්නවා, ඒ නිසා හැම වෙලාවෙම ඒක එක වගේ එනවා. දැන් සම්පූර්ණයෙන්ම අහඹු අත්සනක් ගහන්න උත්සාහ කරන්න. ගොඩක් දුරට ඔයා අත සිගසැග් විදිහට හොල්ලලා, රවුම් අඳිනවා, ඒත් හැමතිස්සෙම වගේ එකම දිශාවට.
කලින් ලිපියෙන් අපි දැක්කා වගේ, ආරක්ෂාව රඳා පවතින්නේ අනාවැකි කියන්න බැරි, අනුමාන කරන්න අමාරු දේවල් මත. මිනිස්සු නැඹුරු වෙන්නේ ඊට විරුද්ධ දේ හදන්න. අපිට අපේ මුරපදය මතක තියාගන්න ඕන, ඒ නිසා ඒක මතක තියාගන්න ලේසි විදිහට හදන්න වෙනවා. අපි උපන් දිනය, සුරතලාගේ නම, ආසම කලාකරුවාගේ නම, නැත්නම් ඊටත් නරකට මුරපදය වගේ වචන පාවිච්චි කරනවා.
ඒ නිසා, 2000 ගණන්වල මුල, ඒක නවත්වන්න බලාපොරොත්තු සුන් වෙච්ච උත්සාහයක් විදිහට, සයිබර් ආරක්ෂණ විශේෂඥයෝ කැපිටල් අකුරු, ඉලක්කම් සහ සංකේත වගේ සංකීර්ණත්වය වැඩි කරන නීති අනිවාර්ය කරන්න තීරණය කළා. හැකර්ලා මුලින්ම උත්සාහ කරන්නේ පැහැදිලිම දේවල් කියලා එයාලා දැනගෙන හිටියා, ඒ නිසා වඩා සංකීර්ණ මුරපදයක් අනුමාන කරන්න අමාරු වෙයි කියලා හිතුවා.
එක වචනයක් මදි
එක වචනයකින් විතරක් හදපු මුරපදයකින් පටන් ගමු. Oxford ශබ්දකෝෂයේ දෙවැනි සංස්කරණයේ, දැනට ඉංග්රීසියේ භාවිත වෙන වචන 171,476කට ඇතුළත් කිරීම් තියෙනවා. මව් භාෂාව ඉංග්රීසි වෙන කෙනෙක් දන්නේ ඊට වඩා ගොඩක් අඩුවෙන්, 2016 අධ්යයනයකට අනුව 42,000ක් විතර; වාග් විද්යාඥ Paul Nation කියන විදිහට, කතාබහක කියන දේවලින් 95%කට වඩා ආවරණය කරන්න වචන පවුල් 3,000ක් විතර ඇති. අපේ ගණනය කිරීම්වලට අපි වැඩිපුරම භාවිත වෙන වචන 2,048 ගන්නවා. පරිගණකයකට ඒක වටකුරු ගණනක්, මොකද 2,048 = 211, ඒ නිසා ලැයිස්තුවේ හැම වචනයක්ම බිට් 11ක ගණනකින් හඳුනාගන්න පුළුවන්.
පරිගණකයකට ඒවා ඔක්කොම උත්සාහ කරලා බලන්න කොච්චර වෙලා යනවද? 2026දී, සයිබර් ආරක්ෂණ සමාගමක් වෙන Hive Systems, RTX 5090 ග්රැෆික්ස් කාඩ් 16ක් කුලියට අරගෙන, bcrypt එක්ක ගබඩා කරපු මුරපදවලට එරෙහිව තත්පරයට උත්සාහ 138,675ක් මැන්නා; bcrypt කියන්නේ කලින් ලිපියේ කතා කරපු, හිතාමතාම හෙමින් වැඩ කරන ඇල්ගොරිතමවලින් එකක්.[1]
වචන 171,476   ≈ තත්පර 1.2
වචන  42,000   ≈ තත්පර 0.3
වචන   2,048   ≈ තත්පර 0.01
දැන් අපි අවම වශයෙන් එක කැපිටල් අකුරක්, එක ඉලක්කමක් සහ එක විශේෂ සලකුණක් ඉල්ලමු. ප්රායෝගිකව, ගොඩක් අය කැපිටල් අකුර මුලට දාලා, ඉලක්කමයි සංකේතයයි අගට දානවා, ඒ නිසා ගණනය මෙහෙමයි.
කැපිටල්    හැමවිටම මුලට              1
ඉලක්කම    0 සිට 9 දක්වා            10
සංකේතය    යතුරුපුවරුවේ සංකේත       32
පිළිවෙළ   ඉලක්කම හෝ සංකේතය මුලින්    2

1 × 10 × 32 × 2 = වචනයකට 640
2,048 × 640 = 1,310,720   ≈ තත්පර 9
ඒ නීති ඔක්කොම, තත්පර 0.01කින් බිඳෙන මුරපදයක් තත්පර 9කින් බිඳෙන එකක් බවට පත් කළා. ඒක 640 ගුණයක් වැඩි කාලයක්, ඒත් ඔයාගේ ගිණුමට ඇතුළු වෙන්න ඕන කෙනෙකුට තත්පර 9ක් ඉන්න එක කිසිම වෙනසක් නැහැ.
ඒකත් Hive එකේ නවීන පරිගණකයෙන්. 2004දී, එක්සත් ජනපදයේ ප්රමිති ආයතනය වෙන NIST, එයාලගේ සත්යාපන මාර්ගෝපදේශයේ කුඩා අකුරු, කැපිටල් අකුරු සහ සංකේත මිශ්ර කරන්න යෝජනා කරපු කාලේ, ඒ කාලේ Pentium 4 එකක් md5crypt වලට එරෙහිව තත්පරයට මුරපද 10,000ක් විතර උත්සාහ කළා; md5crypt කියන්නේ ඒ කාලේ ගොඩක් පද්ධති පාවිච්චි කරපු මුරපද හැෂ් එක.
1,310,720 ÷ තත්පරයට 10,000 ≈ මිනිත්තු 2
එදාවත් ඒවා බාධාවක් වුණේ නැහැ; ගෙදර පරිගණකයකට මිනිත්තු දෙකක් විතර ඇති වුණා.
අමුතු එකට වඩා දිග එක දිනනවා
සංකීර්ණත්වය කොච්චර උදව් වෙනවද කියලා අපි දැක්කා. දිග ගැන මොකද? අපේ වචන 2,048 ලැයිස්තුවම ගත්තොත්, ඔයා එකතු කරන හැම වචනයක්ම සංයෝජන ගණන 2,048න් ගුණ කරනවා.
වචන 1    2,048                                  ≈ තත්පර 0.01
වචන 2    2,048^2 ≈ 4.2 × 10^6   (ඉලක්කම් 7)    ≈ තත්පර 30
වචන 3    2,048^3 ≈ 8.6 × 10^9   (ඉලක්කම් 10)   ≈ පැය 17
වචන 4    2,048^4 ≈ 1.8 × 10^13  (ඉලක්කම් 14)   ≈ අවුරුදු 4
ප්රහාරකයෙකුට තත්පර 30ක් ඉන්න එක මොකුත් නෙවෙයි. පැය 17ක් ඉන්න එකට දැනටමත් කැපවීමක් ඕන. ඒත් අවුරුදු 4ක් ඉන්න එක තේරුමක් තියෙන්නේ එයාට ඇත්තටම ඒ මුරපදය ඕන නම් විතරයි, ඒ මුළු කාලය ඇතුළත එයාට ඕන දේ ගන්න වඩා හොඳ ක්රමයක් හොයන්න පුළුවන්.
කුඩා අකුරු විතරක් තියෙන වචන තුනක් දැනටමත්, කැපිටල් අකුරක්, ඉලක්කමක් සහ විශේෂ සලකුණක් තියෙන එක වචනයකට වඩා වැඩි කාලයක් ඔරොත්තු දෙනවා. කැපිටල් අකුර, ඉලක්කම සහ සංකේතය පාදය ලොකු කරනවා; වචන එකතු කිරීම ඝාතය ලොකු කරනවා, ඝාතය ප්රතිඵලය ගොඩක් වැඩියෙන් වෙනස් කරනවා.
ඔයාට පේනවා වගේ, දිග මුරපදයක් සංකීර්ණ එකකට වඩා ආරක්ෂිතයි, ඒ නිසා වර්තමාන ප්රමිති තවදුරටත් කැපිටල් අකුරු, ඉලක්කම් හෝ සංකේත අනිවාර්ය කරන්නේ නැහැ. 2017 සිට, ඒ මිශ්රණ ඉල්ලන්න එපා කියලා NIST උපදෙස් දෙනවා, 2025 සිට ඒවා අනිවාර්ය කිරීම තහනම් කරනවා. දැන් එයාලා ඉල්ලන්නේ දිග, ගිණුම ආරක්ෂා කරන එකම දේ මුරපදය නම් අවම වශයෙන් අකුරු 15ක්.
2011දී, xkcd #936 කාටූනය හරියටම ඒක සංසන්දනය කළා, සංකීර්ණ මුරපදයක් සහ දිග මුරපදයක්. ඒක ඒවා මැන්නේ බිට්වලින්, යතුරක ප්රමාණය මනින විදිහටම; ඔයා එකතු කරන හැම බිට් එකක්ම සංයෝජන දෙගුණ කරනවා.
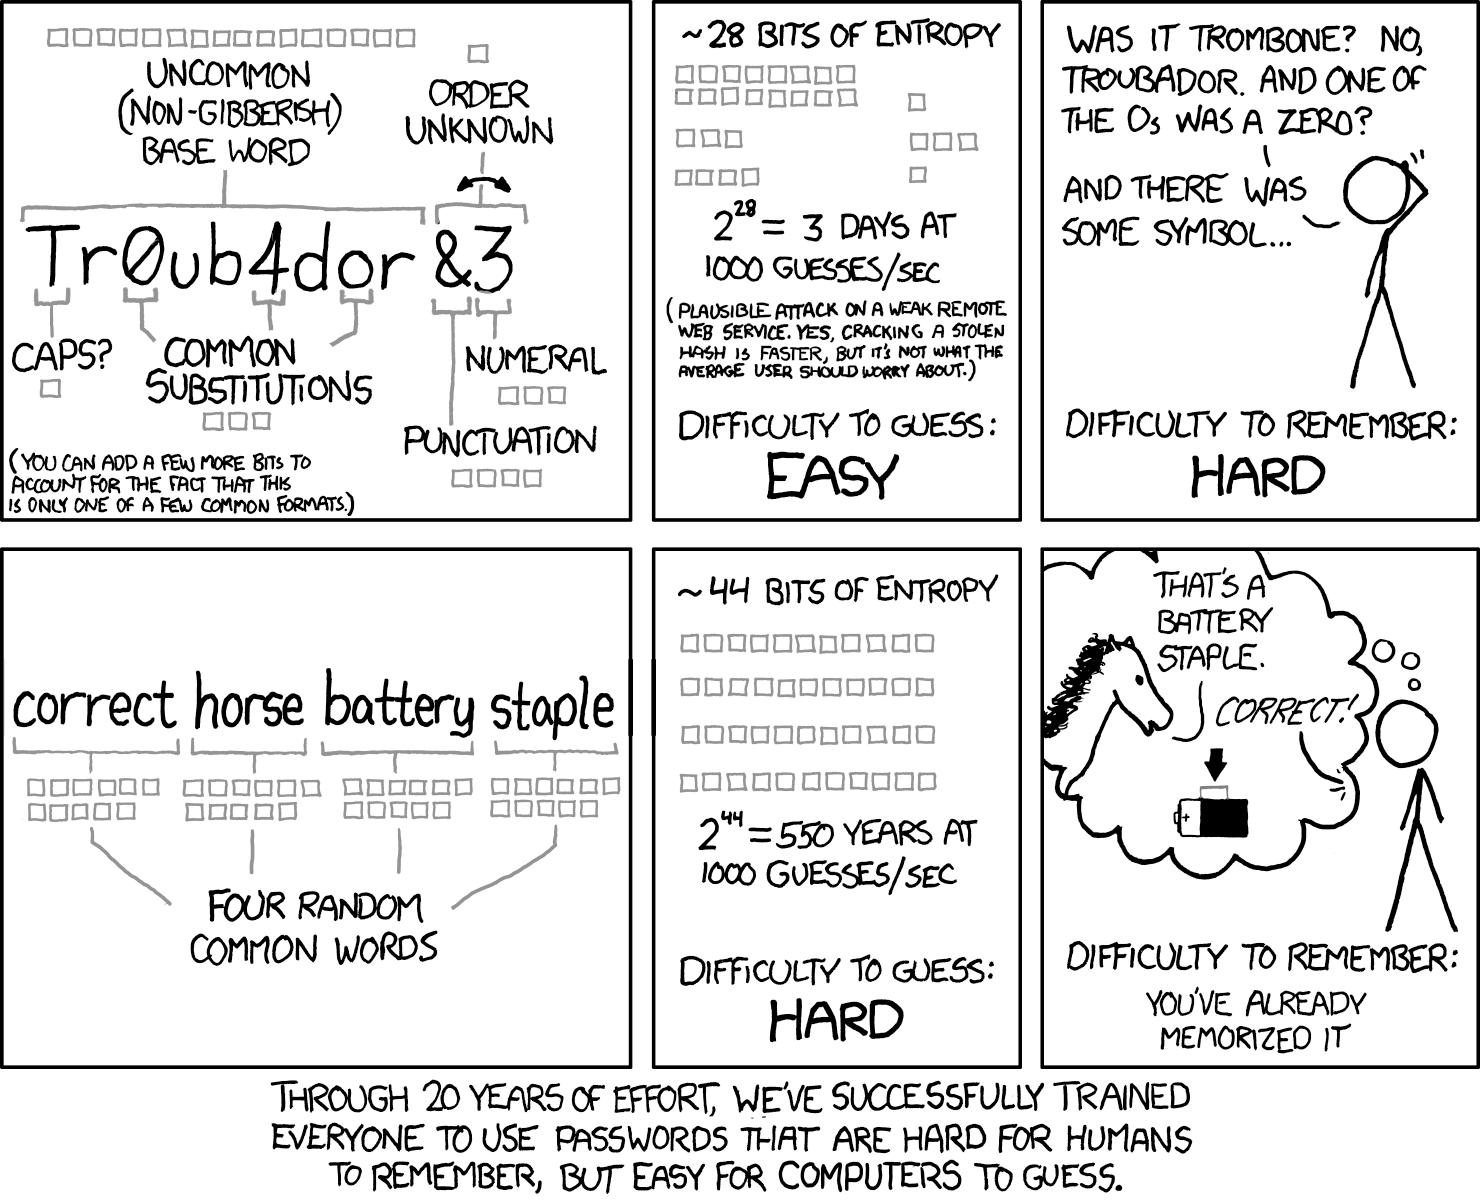
Randall Munroe ගේ කාටූනය, xkcd #936, CC BY-NC 2.5 බලපත්රය යටතේ. පරිවර්තනය Pailebot Logbook.
කාටූනයේ පරිවර්තනය
උඩ, Tr0ub4dor&3 කැඩෙන්නේ අසාමාන්ය මූලික වචනයකට (බිට් 16), කැපිටල්ද නැද්ද (1), සාමාන්ය ආදේශ (3), විරාම ලකුණක් (4), ඉලක්කමක් (3) සහ ඒවායේ පිළිවෙළට (1), බිට් 28ක් විතර; තත්පරයට උත්සාහ දහසකින්, 228 කියන්නේ දවස් 3ක්. දුර්වල වෙබ් සේවාවකට එරෙහිව මේක විශ්වාස කළ හැකි ප්රහාරයක්; සොරකම් කරපු හැෂ් එකක් බිඳින එක වේගවත්, ඒත් සාමාන්ය පරිශීලකයා කරදර වෙන්න ඕන ඒ ගැන නෙවෙයි. මතක තියාගන්න අමාරුයි (“trombone ද? නැහැ, Troubador. o එකක් බින්දුවක්ද? සංකේතයකුත් තිබුණාද…?”), අනුමාන කරන්න ලේසියි.
පහළ, අහඹු ලෙස තෝරපු සාමාන්ය වචන හතරක්, බිට් 11 බැගින්, බිට් 44ක් විතර; තත්පරයට උත්සාහ දහසකින්, 244 කියන්නේ අවුරුදු 550ක්. අනුමාන කරන්න අමාරුයි, මතක තියාගන්න නම් ඔයා දැනටමත් ඒක කටපාඩම් කරලා (“ඒක බැටරි ස්ටේප්ලර් කටුවක්”, අශ්වයා කියනවා. “හරි!”).
පහළින්ම, “අවුරුදු 20ක මහන්සියෙන් පස්සේ, මිනිස්සුන්ට මතක තියාගන්න අමාරු, ඒත් පරිගණකවලට අනුමාන කරන්න ලේසි මුරපද පාවිච්චි කරන්න අපි හැමෝම සාර්ථකව පුහුණු කළා”.
පළමු එක, Tr0ub4dor&3, අහඹු වගේ පෙනුණත්, ඒක හදලා තියෙන්නේ මිනිහෙක් හදන විදිහටම, Troubador (ගීත ගායකයා) කියන ඉංග්රීසි වචනයකින් සහ අනුමාන කළ හැකි උපක්රම කිහිපයකින්. Randall Munroe ඒ වචනයට බිට් 16ක් දෙනවා, ඒක අසාමාන්ය වචන 65,000ක් විතර තියෙන ලැයිස්තුවකින් ආවා වගේ (216 = 65,536).
මූලික වචනය    Troubador   බිට් 16
කැපිටල්        T           බිට් 1
ආදේශ           0  4        බිට් 3
සංකේතය        &           බිට් 4
ඉලක්කම        3           බිට් 3
පිළිවෙළ        &3          බිට් 1
                          ────────
                           බිට් 28
ඒක හැකියාවන් මිලියන 268ක්, Hive එකේ යන්ත්රයෙන් මිනිත්තු 32ක් විතර.
කාටූනයේ දෙවැනි මුරපදය ඉංග්රීසි වචන හතරක්, correct (හරි), horse (අශ්වයා), battery (බැටරිය) සහ staple (ස්ටේප්ලර් කටුව).
correct horse battery staple
මේක අපි දැනටමත් ගණනය කළා. කාටූනය හැම වචනයකටම බිට් 11ක් දෙනවා, අපේ වචන 2,048 ලැයිස්තුවේ වචනයක වටිනාකමම, මොකද 2,048 = 211.
correct horse battery staple
11 + 11 + 11 + 11 = බිට් 44
Hive එකේ යන්ත්රයෙන් ≈ අවුරුදු 4
අවුරුදු හතරක් ගොඩක් වගේ පෙනුණත්, පරිගණක දියුණු වෙනවා. කැපිටල් අකුර, ඉලක්කම සහ සංකේතය තියෙන වචනය 2004දී මිනිත්තු 2 සිට අද තත්පර 9 දක්වා, 14 ගුණයක් විතර වේගවත් වුණා කියලා අපි දැක්කා. ඉදිරි අවුරුදු 20 ඇතුළත ඒ පැනීම නැවත සිද්ධ වුණොත්, ඒ අවුරුදු 4 මාස 3.5ක් විතර දක්වා අඩු වෙයි.
වචන වැඩි වෙනකොට ඒක ගොඩක් ඉක්මනින් වැඩි වෙනවා; Electronic Frontier Foundation, වචන 7,776ක ලැයිස්තුවකින් වචන හයක් නිර්දේශ කරනවා, Hive එකේ වේගයෙන් ඒක අවුරුදු බිලියන 50ක් විතර ඔරොත්තු දෙයි, වචන අහඹු ලෙස තෝරනවා නම්. ඒත් වචන වෙනුවට, වාක්ය ඛණ්ඩයේ තියෙන ගණනටම, අහඹු ලෙස තෝරපු ටයිප් කළ හැකි අකුරු 28ක් නම්?
correct horse battery staple
7 + 5 + 7 + 6 = අකුරු 25
+ හිස්තැන් 3 = අකුරු 28
කුඩා අකුරු 26 + කැපිටල් 26
+ ඉලක්කම් 10 + සංකේත 32 + හිස්තැන 1
= අකුරු 95 ≈ එකකට බිට් 6.57
28 × 6.57 ≈ බිට් 184
Hive එකේ යන්ත්රයෙන් ≈ අවුරුදු 5 × 10^42 (ඉලක්කම් 43)
ඒක බිට් 140ක් වැඩියි, සංයෝජන 1.4 × 1042 ගුණයක් විතර වැඩියි, ඉලක්කම් 43ක ගණනක්. ටයිප් කළ හැකි දේට සීමා නොවී, සම්පූර්ණයෙන්ම අහඹු බිට් නම්? පරිගණකයක් හැම අකුරක්ම බිට් 8ක බයිට් එකක ගබඩා කරනවා.
අකුරු 28 × බිට් 8 = බිට් 224
Hive එකේ යන්ත්රයෙන් ≈ අවුරුදු 6 × 10^54 (ඉලක්කම් 55)
තවත් බිට් 40ක්, ට්රිලියනයක් ගුණයක් වැඩියි. මේ අවස්ථා දෙකේදීම, 14 ගුණයක් වේගවත් පරිගණකයකටවත් කිසි වෙනසක් කරන්න බැහැ; කාල දෙකම තවමත් විශ්වයේ වයසට වඩා ගොඩක් වැඩියි, ඒක අවුරුදු බිලියන 13.8ක් විතර.
පරිගණකයටම හදන්න දෙන්න
දිග වාක්ය ඛණ්ඩයක් ආරක්ෂිතයි, ඒත් අපිට කීයක් ඕනද? NordPass ට අනුව, 2026දී කෙනෙක් පුද්ගලික මුරපද 120ක් විතර සහ රැකියාවේ මුරපද 67ක් කළමනාකරණය කරනවා. ඒ ඔක්කොම වෙනස් වෙන්න ඕන. මෙක්සිකෝවේ ජංගම දුරකථන සමාගමක් වෙන Telcel මගේ මුරපදය සාමාන්ය පෙළෙන් මට එව්වා මතකද? ඔයා මුරපද නැවත නැවත පාවිච්චි කරනවා නම්, එක සේවාවක් විතරක් එහෙම වැරැද්දක් කළත් ප්රහාරකයාට ඔයාගේ ගිණුම් ඔක්කොටම ඇතුළු වෙන්න පුළුවන්.
වෙනස් වාක්ය ඛණ්ඩ 120ක් මතක තියාගන්න කාටද පුළුවන්? චිත්රපට දෙබස්, කවි සහ සින්දු පද අපිට මතක තියාගන්න පුළුවන් බව අපි දන්නවා, ඒත් අපිට ඒවා මතක තියෙන්නේ ඒවාට රටාවක් තියෙන නිසයි, ඒ වගේම අපි ඒවා නැවත නැවත කියන නිසයි. ඔයාගේ ආසම සින්දුව ඔයා සිය ගණන් වාර අහලා තියෙනවා, ඒත් මුරපදයක් ඔයා එච්චර නිතර ටයිප් කරන්නේ නැහැ, ඔයා Linux පරිශීලකයෙක් වෙලා sudo පාවිච්චි කරන හැම වෙලාවෙම ටර්මිනල් එකේ ඒක ටයිප් කරනවා නම් මිසක්.
ඒ නිසා මුරපද කළමනාකරුවෙක් පාවිච්චි කරන එක වටිනවා. ඒක ඔයාගේ මුරපද ඔක්කොම තියාගන්නවා, ඔයාට මතක තියාගන්න තියෙන්නේ එකයි, කළමනාකරුගේ එක.
කළමනාකරු ඔයා වෙනුවෙන් මතක තියාගන්නවා නම්, මතක තියාගන්න ලේසි වාක්ය ඛණ්ඩ තියාගන්නේ මොකටද? අහඹු අකුරු වාක්ය ඛණ්ඩයකට වඩා ගොඩක් ආරක්ෂිතයි කියලා අපි දැක්කා; ප්රශ්නය වුණේ අපිට ඒවා මතක තියාගන්න බැරි වීම. ඒ නිසා කළමනාකරුවෙක්ගෙන් උපරිම ප්රයෝජන ගන්න හොඳම ක්රමය, මතක තියාගන්න කොහෙත්ම බැරි වුණත්, සම්පූර්ණයෙන්ම අහඹු මුරපද හදන්න ඒකට ඉඩ දෙන එක.
හැමදාම ඔයා සම්පූර්ණයෙන්ම අහඹු බිට් 128 හෝ 256 යතුරු පාවිච්චි කරනවා, ඒත් ඔයා ඒ එකක්වත් තෝරලා නැහැ. අදහසක් ගන්න, ඒවා ටයිප් කළ හැකි අකුරු එක්ක සසඳලා බලන්න.
බිට් 128   2^128 ≈ 3.4 × 10^38 (ඉලක්කම් 39)
           95^20 ≈ 3.6 × 10^39 (ඉලක්කම් 40)   →  අකුරු 20

බිට් 256   2^256 ≈ 1.2 × 10^77 (ඉලක්කම් 78)
           95^39 ≈ 1.4 × 10^77 (ඉලක්කම් 78)   →  අකුරු 39
ඒවාට සමාන කරන්න ඔයාට අහඹු අකුරු 20ක් හෝ 39ක් ටයිප් කරන්න වෙනවා.
ඔයා HTTPS තියෙන වෙබ් අඩවියකට යනකොට, ඔයාගේ බ්රවුසරයයි සර්වරයයි එකඟ වෙලා බිට් 128 හෝ 256 යතුරක් හදාගන්නවා. ඒක එකම සර්වරයට සම්බන්ධ වෙලා ඉන්න අනිත් බ්රවුසර පාවිච්චි කරන යතුරට වඩා වෙනස්, හැම සම්බන්ධතාවයක්ම අලුත් එකක් පටන් ගන්නවා.[2] කවුරුහරි මඟදී දත්ත අල්ලගත්තොත්, එයාට ඒ යතුර අනුමාන කරන්න වෙනවා. Hive එකේ යන්ත්රය මුරපද වෙනුවට යතුරු උත්සාහ කරන්න පටන් ගත්තත්, බිට් 128 යතුරකට විශ්වයේ වයස වගේ මිලියන 700 ගුණයක් විතර යනවා, බිට් 256 එකකට 1047 ගුණයකටත් වඩා.[3]
ඔයා WPA2 Wi-Fi එකකට සම්බන්ධ වෙනකොට, සමහරවිට මුරපදයක් ටයිප් කළා, QR කේතයක් ස්කෑන් කළා, නැත්නම් WPS බොත්තම එබුවා. ඒත් ඔයාගේ පණිවිඩ ගුප්තකේතනය කරන්නේ ඒ මුරපදය නෙවෙයි. සම්බන්ධ වෙනකොට, ඔයාගේ උපාංගයයි රවුටරයයි එක එක බිට් 256 අහඹු සංඛ්යාවක් තෝරලා, ඒවයි මුරපදයයි එක්ක ඔයාලා දෙන්නට විතරක් බිට් 128 යතුරක් ගණනය කරනවා.[4] ජාලයේ අනිත් උපාංගවලට එකම මුරපදය තියෙනවා, ඒත් ඒ යතුර නැහැ.
ඔයා ඔයාගේ ෆෝන් එක රීස්ටාට් කරනකොට, ඇඟිලි සලකුණ හෝ මූණ පාවිච්චි කරන්න දෙන්න කලින්, ඒක ඔයාගේ ඉලක්කම් 6ක PIN එක ඉල්ලනවා. ඒ ඉලක්කම් ඔයාගේ දත්ත ගුප්තකේතනය කරන යතුර නෙවෙයි. නවීන ෆෝන් එකක, ඔයාගේ PIN එක ඒ ෆෝන් එකේ ආරක්ෂණ චිපයේ, ගුප්ත ලේඛනයට විතරක් වෙන් කරපු චිපයක, සටහන් කරපු අහඹු යතුරක් එක්ක එකතු වෙනවා, ඔයාගේ දත්ත ආරක්ෂා කරන බිට් 256 යතුර එන්නේ එතනින්.[5] කවුරුහරි ඔයාගේ දත්ත ඔක්කොම වෙන පරිගණකයකට කොපි කළත්, PIN එකෙන් විතරක් ඒවා විකේතනය කරන්න බැහැ; ඔයාගේ ෆෝන් එකේ ආරක්ෂණ චිපයත් ඕන, ඔයාගේ ෆෝන් එක උත්සාහ ගණන සීමා කරනවා. මේ යතුරු ගැන අපි වෙනත් ලිපියක කතා කරමු.
මුරපද නැතුව
මේ ඔක්කොටම පස්සේ පැහැදිලි වෙන දේ, ඔයාට ඔයාගේ මුරපද තීරණය කරන්නවත් අවශ්ය වෙන්න බැහැ කියන එක, ඒ නිසා දැන් තියෙන නැඹුරුව ඒවා අයින් කරන එක. Passkeys යන්නෙත් ඒ අදහසම. ඔයාගේ උපාංගය අහඹු ලෙස යතුරු යුගලයක් හදනවා, සාමාන්යයෙන් බිට් 256; පෞද්ගලික යතුර ඔයා ළඟ තියෙනවා, වෙබ් අඩවිය තියාගන්නේ පොදු යතුර විතරයි. ඇතුළු වෙන්න, වෙබ් අඩවිය අභියෝගයක් එවනවා, ඔයාගේ උපාංගය ඒක අත්සන් කරනවා. ඔයා අනිවාර්යයෙන්ම ඒවා පාවිච්චි කරලා ඇති; වෙබ් අඩවියක් QR කේතයක් පෙන්නනවා, ඔයා ඒක ෆෝන් එකෙන් ස්කෑන් කරනවා, එක මුරපදයක්වත් ටයිප් නොකර ඔයා ඇතුළට.
ඒ යතුර පාවිච්චි කරන්න කෙටි PIN එකක්, ඔයාගේ ඇඟිලි සලකුණ, ඔයාගේ මූණ, ෆෝන් එකේ රටාව, නැත්නම් USB හෝ NFC භෞතික යතුරක් ඇති. Windows Hello PIN එකත් එහෙමමයි; ඒක කිසිම සර්වරයක තහවුරු කරන්නේ නැහැ, දිග යතුර ගන්න ඔයාගේ පරිගණකයේ ආරක්ෂණ චිපය වෙන TPM එක ඇතුළේ දේශීයව පාවිච්චි කරනවා.
ගොඩක් සමාගම් දැනටමත් මුරපද නැතුව ඇතුළු වෙන්න ඉඩ දෙනවා. 2025 සිට, අලුත් Microsoft ගිණුම්වලට තවදුරටත් මුරපද නැහැ; Google 2023 සිට passkeys පෙරනිමි විකල්පය විදිහට දෙනවා, 2026දී OpenAI ChatGPT එකෙන් මුරපදය අයින් කරලා passkeys හෝ භෞතික යතුරු දාන උසස් ආරක්ෂණ විකල්පයක් එකතු කළා. ඔක්කොම ඔට්ටු අල්ලන්නේ ස්වයංක්රීයව හදන දිග යතුරු මත, ඒ ඔයාමද කියලා තහවුරු කරන්න එයාලා බහු-සාධක සත්යාපනය පාවිච්චි කරනවා; ඒ ගැන ඊළඟ ලිපියෙන් කතා කරමු.
මූලාශ්ර
- Oxford Dictionaries. “How many words are there in the English language?” (2018 පෙබරවාරි 7 සංරක්ෂිත පිටපත). https://web.archive.org/web/20180207121017/https://en.oxforddictionaries.com/explore/how-many-words-are-there-in-the-english-language
- Brysbaert, Stevens, Mandera සහ Keuleers. “How Many Words Do We Know? Practical Estimates of Vocabulary Size Dependent on Word Definition, the Degree of Language Input and the Participant’s Age”. Frontiers in Psychology 7, 1116 (2016). https://pmc.ncbi.nlm.nih.gov/articles/PMC4965448
- Nation, I. S. P. “How Large a Vocabulary Is Needed for Reading and Listening?”. Canadian Modern Language Review 63(1), 59–81 (2006). https://www.wgtn.ac.nz/__data/assets/pdf_file/0018/1626120/2006-How-large-a-vocab.pdf
- Hive Systems. “The 2026 Password Table Is Here: How Fast Can a Hacker Crack Your Password?” (2026 ජූලි 14). https://www.hivesystems.com/blog/are-your-passwords-in-the-green
- Burr, Dodson සහ Polk. NIST SP 800-63: Electronic Authentication Guideline, 1.0.1 අනුවාදය (2004 සැප්තැම්බර්). https://csrc.nist.gov/pubs/sp/800/63/upd1/final
- Openwall. “John the Ripper 1.7.1” (benchmarks සහිත නිවේදනය, 2006 මැයි 11). https://www.openwall.com/lists/announce/2006/05/11/1
- Tezcan, C. “Optimization of Advanced Encryption Standard on Graphics Processing Units”. IEEE Access 9 (2021). https://open.metu.edu.tr/bitstream/handle/11511/90722/2021-646.pdf
- Planck Collaboration. “Planck 2018 results. VI. Cosmological parameters”. Astronomy & Astrophysics 641, A6 (2020). https://arxiv.org/abs/1807.06209
- Munroe, R. “Password Strength”. xkcd #936 (2011 අගෝස්තු 10). CC BY-NC 2.5 බලපත්රය යටතේ රූපය. https://xkcd.com/936/
- Bonneau, J. “EFF’s New Wordlists for Random Passphrases”. Electronic Frontier Foundation (2016 ජූලි 19). https://www.eff.org/deeplinks/2016/07/new-wordlists-random-passphrases
- NIST. SP 800-63B: Digital Identity Guidelines, Authentication and Lifecycle Management (2017 ජූනි). https://pages.nist.gov/800-63-3/sp800-63b.html
- NIST. SP 800-63B-4: Digital Identity Guidelines, Authentication and Authenticator Management (2025). https://pages.nist.gov/800-63-4/sp800-63b.html
- NordPass. “How many passwords does the average person have?” (2026). https://nordpass.com/blog/how-many-passwords-does-average-person-have/
- Rescorla, E. RFC 8446: The Transport Layer Security (TLS) Protocol Version 1.3 (2018). https://www.rfc-editor.org/info/rfc8446
- Frankel, Eydt, Owens සහ Scarfone. NIST SP 800-97: Establishing Wireless Robust Security Networks, A Guide to IEEE 802.11i (2007 පෙබරවාරි). https://csrc.nist.gov/pubs/sp/800/97/final
- Apple. Apple Platform Security, “Secure Enclave” සහ “Passcodes and passwords” කොටස්. https://support.apple.com/guide/security/secure-enclave-sec59b0b31ff/web
- Android Open Source Project. File-based encryption. https://source.android.com/docs/security/features/encryption/file-based
- Microsoft Security Blog. “Pushing passkeys forward: Microsoft’s latest updates for simpler, safer sign-ins” (2025 මැයි 1). https://www.microsoft.com/en-us/security/blog/2025/05/01/pushing-passkeys-forward-microsofts-latest-updates-for-simpler-safer-sign-ins/
- Google. “Passkeys are now enabled by default for Google users” (2023 ඔක්තෝබර් 10). https://blog.google/innovation-and-ai/technology/safety-security/passkeys-default-google-accounts/
- OpenAI. “Introducing Advanced Account Security” (2026 අප්රේල් 30). https://openai.com/index/advanced-account-security/
- FIDO Alliance. Passkeys. https://fidoalliance.org/passkeys/
- Microsoft. Windows Hello for Business Frequently Asked Questions. https://learn.microsoft.com/en-us/windows/security/identity-protection/hello-for-business/faq
ඒ වේගයෙන් අපි ම කරපු ගණනය කිරීම්, ප්රහාරකයා හැම සංයෝජනයක්ම උත්සාහ කරනවා කියලා උපකල්පනය කරලා; සාමාන්යයෙන් එයාට ඒක හම්බ වෙන්නේ අඩක් යනකොට. 2004 කාල සඳහා, 3.2 GHz Pentium 4 Xeon එකක md5crypt සඳහා Openwall 2006දී ප්රකාශයට පත් කරපු තත්පරයට උත්සාහ 10,106 පාවිච්චි කළා. වෙබ් අඩවිය bcrypt වෙනුවට වේගවත් හැෂ් එකක් පාවිච්චි කළා නම්, ඔක්කොම ගොඩක් ඉක්මනින් බිඳෙනවා. ↩︎
RFC 8446: The Transport Layer Security (TLS) Protocol Version 1.3, 2 සහ 7 කොටස්. TLS 1.3 හි, හැම සම්බන්ධතාවයක්ම තමන්ගේම යතුරු ව්යුත්පන්න කරනවා. https://www.rfc-editor.org/info/rfc8446 ↩︎
අපේම ඇස්තමේන්තුවක්. ගුප්තකේතන යතුරු උත්සාහ කරනකොට bcrypt පාවිච්චි වෙන්නේ නැහැ, ඒ නිසා වේගය Hive මුරපද එක්ක ලබාගත්ත වේගයට සමාන නැහැ. 2021 අධ්යයනයක් RTX 2070 Super කාඩ් එකක තත්පරයට AES-128 යතුරු බිලියන 5.8ක් විතර මැන්නා. RTX 5090 එකකට ඒකේ ගණනය කිරීමේ හැකියාව මෙන් 12 ගුණයක් විතර තියෙනවා, ඒ නිසා Hive එකේ කාඩ් 16 තත්පරයට යතුරු ට්රිලියනයක් විතර උත්සාහ කරයි. විශ්වයේ වයස අවුරුදු බිලියන 13.8ක් විතර ලෙස ගත්තොත්, යතුරු 2128කට ඒ වයස මෙන් 7 × 10⁸ ගුණයක් විතරත්, 2256කට 2 × 1047 ගුණයක් විතරත් යනවා. ↩︎
NIST SP 800-97, Establishing Wireless Robust Security Networks, A Guide to IEEE 802.11i (2007), WPA2 යතුරු ධුරාවලිය පිළිබඳ කොටස. https://csrc.nist.gov/pubs/sp/800/97/final ↩︎
Apple, Apple Platform Security, “Secure Enclave” සහ “Passcodes and passwords” කොටස්, https://support.apple.com/guide/security/secure-enclave-sec59b0b31ff/web සහ https://support.apple.com/guide/security/passcodes-and-passwords-sec20230a10d/web. Android Open Source Project, File-based encryption, https://source.android.com/docs/security/features/encryption/file-based. ↩︎